蔡一郎的部落格

Yilang's Blogger

2012台北國際發明暨技術交流展紀要

Published by Yi-Lang Tsai under , , on 9/29/2012 08:09:00 上午
維基百科的解釋:「發明」是指一種新的事物或技術首度出現,台北國際發明暨技術交易展,正是國內凝聚能量的重要展覽,經常我們可以在媒體上看到台灣在國際上的一些發明展上獲得佳績,這次是中心的資安團隊第二次參與,有了上次的經驗,在這次展示內容的準備上,可以提供更符合需要。

這次的展示作品為台灣惡意程式分析網 TWMAN (TaiWan Malware Analysis Net) ,如往年一樣安排在國科會的展示館,在這也有許多不同的學校與研究單位的作品在此一起展出,目前國內面對國外的競爭,需要投入更多的能量,提高創新的能量,才能夠將研發的成果,實際應用到產業鏈中,這也是技術交易的主要用意,可以將研發的成果,透過授權或技轉的方式,提供國內的產業使用,或是引起國際上的注意。


國科會的展區,吸引了許多的人潮,當然不是只有發表會的時候,平時也是有許多的參觀者到展區中尋找有興趣或相關的主題。


國科會的展區涵蓋了許多學校的研發成果與專利,而且因為太多了主題需要展示,還分成了兩個梯次,前兩天與後兩天的主題是不同的。


到了目前服務的單位,展區也是結合了多個不同中心所發展的成果,其中地震中心所發展的預警系統,對於地震頻傳的台灣將會發揮許多的助益,可以避免災難發生時所造成的人身安全上的遺撼。

這次參展以TWMAN(台灣惡意程式分析網)為主,在會場展覽了兩個主要的系統,第一個是用來分析惡意程式行為的Sandbox,為實體系統的分析架構,當伺服器上放入了由前端Honeynet所收集的惡意程式樣本之後,就能夠自動化的排程與進行惡意程式感染後的行為分析,其中亦包括了對於系統的影響以及產生的網路通訊行為。


四天的展期,安排了研發團隊的同仁在會場進行架構的說明,讓更多的人瞭解TWMAN所具備的惡意程式偵測、惡意程式Sandbox、惡意程式行為知識庫,以及視覺化的展示平台。自動化的惡意程式行為分析,可以大量的節省分析惡意程式所需要的時間,但是發展系統的過程中,需要留意系統的運作以及報告的可信度,以目前釋出的TWMAN v2沙箱測試平台,


團隊歷經三年多的研發,目前已有初步的成果,也整合以往分散的系統,未來將持續建置台灣惡意程式分析網,以結合國內學研界的力量,降低因為資訊安全事件所造成的影響,目前在國內網路上的殭屍網路活動仍然活躍,這也是令人憂心的,期望可以透過資訊安全研究的投入,降低台灣在全球上的網路惡意威脅來源國家的排名。

相關資訊:
2012 台北國際發明暨技術交易展 http://www.inventaipei.com.tw/zh_TW/index.html
TWMAN(台灣惡意程式分析網) http://twman.nchc.org.tw/index.php/tw/
國網中心資訊安全研發服務 http://www.nchc.org.tw/tw/rd/cyber_security/

淺談惡意程式之沙箱測試技術

Published by Yi-Lang Tsai under , , on 9/09/2012 06:50:00 上午
許多人問我:「什麼是惡意程式?」,這是個好問題,大多數的人對於「程式」這兩個字其實是很陌生的,畢竟大多數的人並不是就讀跟資訊相關的科系,以直覺來說就是電腦中所安裝的應用軟體,從這個角度來談的話,惡意程式可以等同於惡意軟體,不過其中最大的差別在於,一套在Windows平台中的應用軟體,大多由主程式、動態連結檔、相關的函式庫以及設定檔所組成,讓軟體可以提供使用不同的功能,例如:文書處理軟體、繪圖軟體等等,簡單來說就是一堆的程式所組成的「程式集」,提供使用者需要的功能,如果只是被稱為「程式」的話,則大多指的是只有一個可以在系統上執行的程式,不會有其它附屬的檔案需要配合這個程式來運作,而今天幾乎所有被歸類在「惡意」的程式,都是很簡單而且很輕巧的,可能小到不容易被使用者查察。

人工分析
採用人工分析的方式,是最辛苦的,但卻是可以獲得最多資訊的,不過因為是以人為主的分析,因此分析人員的專業能力就是影響結果的關鍵,而具備可以進行程式分析的專業人力並不容易培養,如果採用人工分析的方式,可以使用IDA Pro之類的工具軟體,將想要分析的程式載入由軟體所建立的執行環境。
Source: Hex-Rays

IDA官方網站:http://www.hex-rays.com/products/ida/index.shtml

沙箱測試
沙箱測試(Sandbox)是一種常用的技術,建置一個可以執行惡意程式的環境,然後透過沙箱觀察程式造成的影響以及相關的行為,這個環境可以受到管理與控制,不會對真實的網路造成影響,分析的過程中,可留下紀錄供研究人員分析使用。
  • 虛擬平台
採用虛擬平台進行程式運作狀態的分析,是目前在沙箱測試中常用的方法,透過分析軟體的模擬,或是直接配合虛擬平台提供分析需要的環境,再將想要分析的程式,放到虛擬或模擬出來的環境中進行分析,再監測程式運作過程所產生的行為,並且產出報告,這些都是可以進行的程序。
GFI CWSandbox
CWSandbox是目前提供惡意程式分析的商業軟體中最多人使用的平台,可以提供惡意程式的自動化分析環境,除非遇到針對CWSandbox有反制措施的惡意程式,否則大多數的情況下,都可以獲得詳細的分析報告。

GFI Software:http://www.hex-rays.com/index.shtml

Cuckoo Sandbox
Cuckoo Sandbox提供惡意程式分析需要的環境,並且會自動的針對程式的運作進行偵測,包括了Windows API的紀錄、檔案系統中的檔案新增或刪除的紀錄、執行中的程序監測、惡意程式分析過程中對於視窗畫面的截圖以及分析報告的產出,產出的結果能夠支援JSON、HTML、MAEC、MongoDB以及HPFeeds,支援的範圍相當的廣泛。

Cuckoo Sandbox:http://www.cuckoosandbox.org/
  • 實體平台
實際將程式放在實體的電腦中執行,以觀察程式在受測系統端對於系統以及網路的影響狀況。
TWMAN (TaiWan Malware Analysis Net)
TWMAN是一套基於Truman所發展的自由軟體,由國網中心持續發展中,國網中心利用自行開發的Clonezilla再生龍還原系統來提昇Truman的運作效率,並透過系統流程的改良,達成全自動化的惡意程式分析平台。當初TWMAN開發的目的,是為了提供資訊安全研究人員一個自動化的惡意程式行為分析平台,至少可以完成系統的靜態分析以及網路通訊的分析為首要目標;能夠檢測與分析惡意程式對於系統與網路做造成的影響,並利用自動化資訊收集的方式,進行系統執行程序、記憶體資訊採集、網路行為與封包側錄...等工作。
目前國網中心仍將會持續發展「台灣惡意程式分析平台」(TWMAN, TaiWan Malware Analysis Net),與國外的資安組織進行技術交流,持續改善其功能,並與大尺度的Honeynet進行整合,未來亦會繼續開發新的惡意程式分析模組,以因應惡意程式的反制機制,期望可以提供更方便的惡意程式分析方式以及多元化的服務資訊來讓資訊人員以及資安研究人員參考,後續將會發展分散式分析的架構,並且導入資料中心的建置環境,讓使用TWMAN的資安研究人員,可以透過授權,取得可以做為分析的樣本並且能夠回饋自己分析的結果,共同參與惡意程式的知識庫的建立。


TWMAN官方網站:http://twman.nchc.org.tw/

問與答

Published by Yi-Lang Tsai under on 9/05/2012 09:46:00 下午
無論從小到大的求學過程,或是目前的職場環境,經常有許多討論的機會,目前有許多機會到一些場合與大家分享所見、所學與所聞,這是一個相當愉快的過程,能夠將知識傳承與分享,因為除了在這個場合所扮演的角色,就是講者與聽眾、講師與學員之間的簡單關係,出了這個場合,大家就像朋友一樣,能夠盡情的談天說地,可以聊專業技術,也能夠談精彩人生,在職場中難免有上司與下屬的關係,除了職位上的差異之外,還有專業上的不同,學歷越高被定型的程度越重,能夠跳脫出這個框架的並不多見,絕大多數的主管都是以自己的角度,來看待員工的所作所為,然後再藉此想要加諸自己的想法到別人的身上,職場上的角色不同,代表著每個人需要扮演好各自的角色,正因為所具備的專業能力並不相同,整合團隊的力量,這樣才能夠讓公司的營運上軌道,而想要擁有相同專業領域或是程度相近的團隊並不多見,尤其公司的規模越大時,越不容易讓所有的人都具備相同的專業知識,這也是每個人的價值所在;目前常見的一些問題,例如:外行領導內行的情況就經常會出現在職場中,因為職位上的緣故,而發生這樣的局面;管理的方式大致上有兩種,一種是由上而下,直接下達指令,要求員工完成任務,另一種則是由下而上,由員工提出作法,再由主管認可後執行,兩種方式各有優缺點,但需要留意不可讓這種混為一談,那就會是公司營運上的災難,之前有與許多業界的朋友閒聊,像前一陣到美國的拉斯維加斯,這邊的飯店是相當有特色的,超大的蝴蝶、花朵、昆蟲模型,希望能夠讓到訪的人以另一個角度看世界,倘若真的有這麼一天,我們是如此的渺小,其它的生物是這麼的龐大,那我們又該如何看待這個世界呢?

「針對問題,努力去想」,這是一個簡單的過程,但卻是一個需要經過學習的方式,在課堂上許多的問題,往往與發問者的工作環境有關,但卻不一定與課堂講授的內容有關,這代表著有能力進行聯想,提問必須與需要解決的問題相關,才能夠讓問題找到真正的解答,在複雜的環境中,總有一些脈絡可尋,在色彩繽紛的佈景中,仔細深究仍然可以看出其中的規律,但往往我們在觀察事物時,卻容易被突發而來的景色,或是被突然發生的事物所震撼,但靜心而看其它許多的事物會更為清晰,一些原本被認為非常緊急的事,也可以不急不徐的解決它,正所謂「急事緩辦」,可以在慎密思考後,整理出直接且有效用來處理事情的方法,但需要掌握處理事情的時效。

在我們的教育環境中,「發問」這件事就不容易發生,在大學以前的求學過程,大多數課堂教學的方式,都是老師上課,學生聽課,打鐘下課,所以在課堂上的互動是較少的,前幾年有機會到大學兼課,修我課的同學有時候的壓力不小,常常會被我問一堆看似簡單,但是又需要複雜思考後,才能夠找到答案的問題;另一個在人生的歷程中,需要學習的就是多看、多聽與多想,同樣的問題一定會有兩個以上的答案,尤其是在會議當中進行議題的討論時,互動是重要的,但不能夠帶入個人的情緒,也不應離題,這只會讓真正需要答案的人,摸不著頭緒罷了。

認真的過每一天,可以讓我們每一天的生命活得更為精彩可期,當我們遇到問題的時間,本能的會想要找到問題的答案,不論身處何種環境中,最重要的能夠包容大家所提出的答案,再透過互動的過程,找到處理事情的方法,這些能力是需要持續學習的。

無線網路偵察站-WiFi Explorer

Published by Yi-Lang Tsai under on 9/03/2012 11:31:00 下午
「無線」帶來無限的可能,對於大多數的人而言,在家裏或是工作的場合中架個無線網路,以往主要的使用對象是筆記型電腦,而目前因為行動裝置的大量增加,包括智慧型手機、平板電腦、數位電視機等,都開始使用無線網路當做資料傳遞的主要管道,帶來了許多的方便,但也讓我們隨時身處於無線網路所涵蓋的環境中,

這次要介紹的主角是WiFi Explorer,這個也是我在MacBook Air中付費買的第一套軟體,價格相當便宜但是實用性卻是最高的,尤其像我需要經常出差在外的人而言,有時候為了連上當地的無線網路,常常得費一番功夫,當然所說明「功夫」,不是去破解別人的無線網路來用,大家別想歪了;WiFi Explorer的主要用途正如其名,主要是用來分析目前所在位置的無線網路環境,包括偵測到的SSID、無線網路基地台的資訊等,如果在一個密度高的無線網路環境,有時為了選擇要使用那一個無線網路,常常得花上許多嘗試的時間,因此如果可以先使用無線網路的分析軟體,瞭解一下目前的無線網路環境,就可以省下許多的時間,當然也可以利用分析後的結果,知道有那些無線網路的安全有問題。

針對所偵測到的Access Point,可以進行訊號的分析,包括了所使用SSID、設備的MAC位址、訊號的強度、頻道、頻率、支援的標準以及是否有進行通訊上的加密,這些對於掌握無線網路的環境而言,是相當重要的。

無線網路的訊號是影響通訊品質相當重要的因素,大多數的行動裝置或通訊設備,都會選擇訊號最強的存取點(Access Point)當做最優先的連接點,不過如果在目前的環境中,充斥著許多的的無線網路存取點,往往會造成頻道衝突的情況。

有許多無線網路的防禦機制,當發現不屬於合法架設的存取點,就會以「蓋台」的方式,使用相同的頻道,將對方的設備覆蓋掉,目前許多的建築物彼此之間的距離是相當接近的,或是在同一棟辦公大樓中,樓上樓下彼此的無線網路訊號也會互相干擾,因此瞭解設備所使用的頻道是相當重要的,可以避開許多人使用的頻道,而改用其它較少使用的頻道,對於網路的品質而言,因為干擾少了,相對的品質也可以獲得提升。


在辦公大樓或是都會區,找到一、二十個無線網路存取點是相當常見的,如果再配合外接式的高功率無線網路裝置,能夠接收到的訊號就更多了。


WiFi Explorer的設定是相當簡單的,提供與無線網路偵測相關的設定功能,這些大多使用預設值即可。


目前到處充斥無線網路的環境中,資訊安全的問題是許多人忽略的事,但卻是最重要的事,以最常見的溢波問題,可以讓有心人士在公司外部就能夠使用無線網路,或是對於我們所架設的無線網路進行探測或是攻擊,都可能的會因此造成資訊安全上的威脅,所以利用簡單的軟體來瞭解目前的無網路環境,對於網管人員而言是相當重要的一件事。

CloudSec 2012 Taiwan Keynote-從CSA看雲端服務與資訊安全威脅

Published by Yi-Lang Tsai under , , , on 8/31/2012 07:22:00 上午
主講者:CSA(Cloud Security Alliance)雲端安全聯盟台灣分會創辦人暨研究小組召集人

雲端服務成為下一波網路攻擊的目標,新概念的服務導向型態,推動了下一波的資訊科技革命,進階的攻擊手法目前已朝向組織化、精緻化發展,大規模的攻擊行為已不多見,取而代­之的是經過精心設計的網路攻擊,其中利用各種惡意程式感染受害者為當下最常見的手法之一,將針對雲端服務的安全問題進行探討

從雲端安全聯盟(CSA, Cloud Security Alliance)的角度,分析目前常見的資訊的竊取或是大規模的攻擊活動,其中對於惡意程式行為模式的掌握,對於特徵比對的方式進行偵測,變種速度快,系統一旦感染,防­毒軟體不易偵測與清除等特性進行介紹;CSA依據不同的研發主題,已啟動了近二十個工作小組以因應目前雲端服務的發展趨勢,並嘗試從學術、產業、政府部門等角度,針對雲端­服務的安全問題進行研析,雲端服務的平台受到特定的攻擊,造成雲端服務平台的資源耗盡或系統弱點被廣泛的運用,其中所隱藏的風險,將挑戰使用者對於雲端服務平台的信賴程度。

面對此種威脅,透過深入淺出的介紹,帶領與會人員掌握與瞭解雲端服務需要解決的資訊安全威脅與面臨的挑戰。


相關網站
Cloud Security Alliance
Cloud Security Alliance Taiwan Chapter

數位鑑識之磁碟複製篇

Published by Yi-Lang Tsai under , on 8/30/2012 01:53:00 下午
數位鑑識在近一、兩年來,在國內有越來越熱門的趨勢,今年因應個資法上路,未來可以想像到的就是發生資訊安全事件,例如:機敏資料外洩時,必須透過一套可以被信任且標準的處理流程,首先介紹在事件調查過程中,經常會使用的磁碟複製設備(Talon),這個設備主要用來將需要採證的目標主機上的磁碟進行複製,這個是最重要的處理流程之一,除了必須確保資料可以完全且完整的複製之外,還需要符合法證上需要的不可否認性的要求,這個也就是這類型的設備價位偏高的原因之一,因為在設備本身硬體的設計上,就需要避免原始的證物遭到污染的可能性,以往進行磁碟複製時,往往會使用DD之類的工具,不過因為這樣的複製方式,必須先將磁碟與運作中的系統連結,除了可能會讓原本想要複製的磁碟遭到資料上的異動外,也可能無法做為未來法庭上的證據,再來就是複製磁碟的時間太久,因為目前的磁碟容量越來越大,超過1TB的磁碟已是相當常見的,採用軟體的方式來處理,最令人無法接受的,就是需要相當久的時間,才能夠完成磁碟的複製,這些都不是可以被接受的。


可攜式的硬碟複製設備,經常就需要帶著前往出事的地點,直接在現場進行受害主機的硬碟複製,因此需要相當快的處理速度,以目前使用的設備而言,每分鐘目前可以達到資料擷取6 Giga Bytes以上的處理速度,可以大量的節省現場取證時製作映像檔的時間,將想要進行採證的硬碟接上設備後,首先必須先確定是否可以被識別。

一般來現場之前,都會先準備好夠大的硬碟準備進行資料的複製,如果還沒完成這個程序,就需要先將目標硬碟進行抹寫(Wipe)的處理程序,以避免原本的目標硬碟上,有殘存之前的證物。

進行抹寫(Wipe)之前,需要先輸入工作日誌的檔案名稱,一般我們會以當天的日期,再加上序號或工作編號之類的方式,以方便日後可以快速的依據事發的時間,進行資料的查詢。

雖然已經是專用的設備了,進行目標資料的抹寫,還是需要許多的時間,所以這個程序最好在出發前就先做好,或是平時先準備好幾顆已完成處理的硬碟備用,可以縮短在事發地點作業的時間。

接著介紹一下這個設備的外觀與相關的界面,從正面來看主要是設備上的鍵盤,可以提供我們輸入一些簡單的資料,左方有三個簡單的按鍵,以確定執行或是進行功能的設定,而右方是目前設備狀態的置號,而中央的液晶螢幕,則是主要的觸控式操作界面,功能選單的操作,都是直接在螢幕上以觸控的方式操作。

設備本身在界面上的設計,就必須思考到各種可能性,以及目前電腦常見的連接界面,包括Serial、1394、USB等,當然還需要有電源的連接埠。

另外也支援一些常見的儲存媒體的型式,各種不同的記憶卡,在設備的下方也可以找到相對應的插槽。

對於硬碟的複製設備而言,硬碟界面的支援當然是最重要的,分別以S1與S2代表不同的資料來源,在界面上也同時能夠支援目前常見的硬碟界面與電源接頭。

把設備打開,就可以看到目標硬碟的界面,分別以D1與D2來識別,在這必須選擇與來源硬碟容量相同或是容量更大的硬碟,當做複製後的硬碟。
採證是進行事件調查相當重要的一個步驟,必須能夠確保複製後的資料與原本的一模一樣,也必須避免因為作業上的錯誤,造成原始硬碟資料的損壞,這些都是在採證中需要特別留意的。


從CloudSec 2012 Taiwan看台灣雲端安全發展

Published by Yi-Lang Tsai under , , , on 8/26/2012 12:13:00 上午
近幾年不管是不是在IT資訊產業,經常都能夠從媒體報導或是網路上聽到與看到「雲端服務」這幾個字,到底「雲」是什麼呢?從以前到現在真的是眾說紛云,有人說網路服務就是雲端服務,也有人說雲端可以讓企業更具競爭力,但是到底什麼是「雲」,總是沒人可以講得很清楚,雖然「雲端服務」這麼的熱門,不過滿有意思的是,在台灣願意使用雲端服務或是雲端平台的企業真的是少數,可能是民族性或是自我的掌控慾強的關係吧!我們很喜歡「看得到,才心安」這樣的思維,除了個人使用的平台之外,目前願意把「關鍵性應用服務」的系統放上雲端的,或是直接採用雲端服務供應商提供的平台環境的,是一個兩極化的情況,一者是擁有完整的資源,為了企業內部或是資訊系統管理上的需求,想要自己建置「私有雲」的,二者是沒有什麼資源,想要節省開支的中小型企業,或是SOHO工作者,透過雲端服務供應商提供的環境,很快的就能夠擁有以前需要自己購置或是自行營運管理的資訊平台,這可以讓許多的企業專注於發展自我的專長即可,而不需要花費太多的人力、物力投入資訊服務的平台,至於何者為優為劣,這個是一個見仁見智的問題。

此次有機會以Cloud Security Alliance台灣分會創辦人暨研究小組召集人的角色,在CloudSec 2012 Taiwan擔任Keynote的講者,除了正式向國內介紹CSA這個目前在國際上主要推動雲端安全的組織之外,也可以分享一下個人對於雲端安全議題的所見與所聞,是一個相當好的機會,這個會議是由Trend Micro(趨勢科技)主辦,在亞洲地區主要的國家辦理多場次的Cloud Security相關的大型研討會,除了介紹目前的發展主流外,也可以聚集許多的從業人員與研究人員,共同商討與瞭解目前最新的趨勢與相關的成果。此次以「從CSA看雲端服務與資訊安全威脅」為題,介紹了雲端運算、國際資訊安全會議的趨勢與潮流、Cloud Security Alliance(雲端安全聯盟)、CSA的主要研究議題以及如何面對目前新世代的資訊安全威脅,這些都是目前許多人在使用雲端服務時,可能會面臨到的問題,需要正面的瞭解,並且能夠找到解決方案。

此次與會的同業相當的多,幾乎是座無虛席,把六福皇宮的會議廳擠得滿滿的,場外也有許多的贊助廠商,在現場介紹雲端服務安全防護的解決方案,或是介紹目前最新的產品,這些對於許多與會人員而言,都是相當重要的資訊,可以透過這樣大型的會議,一次掌握主流的解決方案與相關的產品資訊。

從這麼多人來參加這個會議,可見目前雲端安全的議題,仍然是大家關心的問題,主要在於如果提高雲端服務使用者的信心,並且能夠信任雲端服務的供應商,才能夠順利的讓雲端服務讓大家所接,這往往是最困難的,因為觀念與認知的改變與教育,並非一朝一夕就能夠達成,而是需要經年累月並且不斷的進行相關的資訊的傳達,才能夠發揮預期的成效。

每次在一些會議或場合,與大家分享個人的所見所聞,就有許多的感慨,目前在台灣,真正的雲端服務平台並不多,大多數的服務型態仍與傳統台灣資訊產業的特長有關,從基礎環境的規劃與建置、進入平台的營運與管理,讓不同的設備與部署方式,可以整合在同一個平台之中,這個是台灣系統整合技術的強項,但這樣的專長卻可能限制了我們的發展,目前台灣的產業面臨的需要轉型的階段,有人提出需要發展「軟實力」,或是投入「文創產業」等,其實這不過是看到國外在這些方向的發展,而急就章的以此為發展的方向,不可否認的台灣有許多的文化資產,也有許多的專業人才,但少了發揮的空間與環境,政府推動的許多計畫,往往都想要立竿見影,投資個一、兩年就想要解決問題,或是取得領先的地位,而所規劃的資源,往往又淪為預算執行率遠勝過其實質的內涵。

台灣的雲端相關產業,可以從以下幾個面向著手:
  • 策略 1:聚焦
  1. 資安產品製造商聚焦資料保全與存取保護、雲端安全服務及雲端安全軟體之研發。
  2. 雲端服務稽核與資料管理、雲端運算平台安全及資通訊基礎設施安全則由服務供應商依據國際標準,整合國內外產品及解決方案來切入。
  • 策略 2:發掘新機會
  1. 在行動雲端服務、數位匯流服務等新興產業領域尋求新的資安產業發展機會。
  2. 積極發展從終端設備、傳輸網路到雲端服務之完整而前瞻的解決方案。
  • 策略 3:促進需求
  1. 發展可建立中小企業用戶與雲端服務供應商彼此信任的公有雲營運模式與解決方案。
  2. 加強中小企業主及一般消費者之資安認知。
  • 策略 4:本土紮根、國際接軌
  1. 成立專家工作小組,從政府運作及公共服務需求出發,協助制定行動及數位匯流等雲端服務的資安、稽核與認證相關規範。
  2. 與國際標準接軌。
  3. 投入政府資源,鼓勵產學研開發有效之解決方案,以導引雲端資安產業之發展。
  • 策略 5:優化資安人才培育與就業環境
  1. 強化產學研合作,改善雲端資安人才培育機制。
  2. 營造有利於資安人才職涯發展的產業環境。
  3. 改善大型資訊整合、數位鑑識等領域的人才缺口。

媒體報導-APT 入侵傳統資安防護潛伏企業內部伺機發動攻擊

Published by Yi-Lang Tsai under , , on 8/22/2012 02:16:00 下午


2012美國拉斯維加斯之行(一)

Published by Yi-Lang Tsai under , on 7/27/2012 03:01:00 下午
每年幾乎都到會美國的拉斯維加斯參加Blackhat以及DEFCon,今年原本想換其它同事前來,不過後來因為行政作業上的一些問題,最後還是得自己來參加,而與以往不同的是,這次沒有同事一起來,只有獨自前往美國拉斯維加斯參加,算一算也是第三次來這個會議了,換個角度與心態想,放輕鬆後,更可以細細品嘗漫長旅程帶來的心靈沉靜,也可以趁機讓自己有機會思索四十而立之後的未來該如何打算,帶著標準的出國行李,一個隨身的後背包以及一只行李箱,雖然只放了三分之一,但是依以往的 經驗,需要帶回許多的包包與禮物,行李箱還是大一些比較夠用。


自從有了高鐵後,真的成為我出差或旅遊絕佳選擇,大多數都是直接搭高鐵前往,再配合台鐵、捷運或是汽車等不同的方式,都能夠抵達目的地,此行預計先前往桃園,Check In後再前往桃園機場等候。

此次出國搭乘長榮航空的班機,因此就可以輕鬆的在高鐵站就辦理報到,並且直接託運行李,然後再轉搭統聯客運前往機場,自從國內的航空公司有這樣的服務之後,真的讓前往機場的路上輕鬆很多。

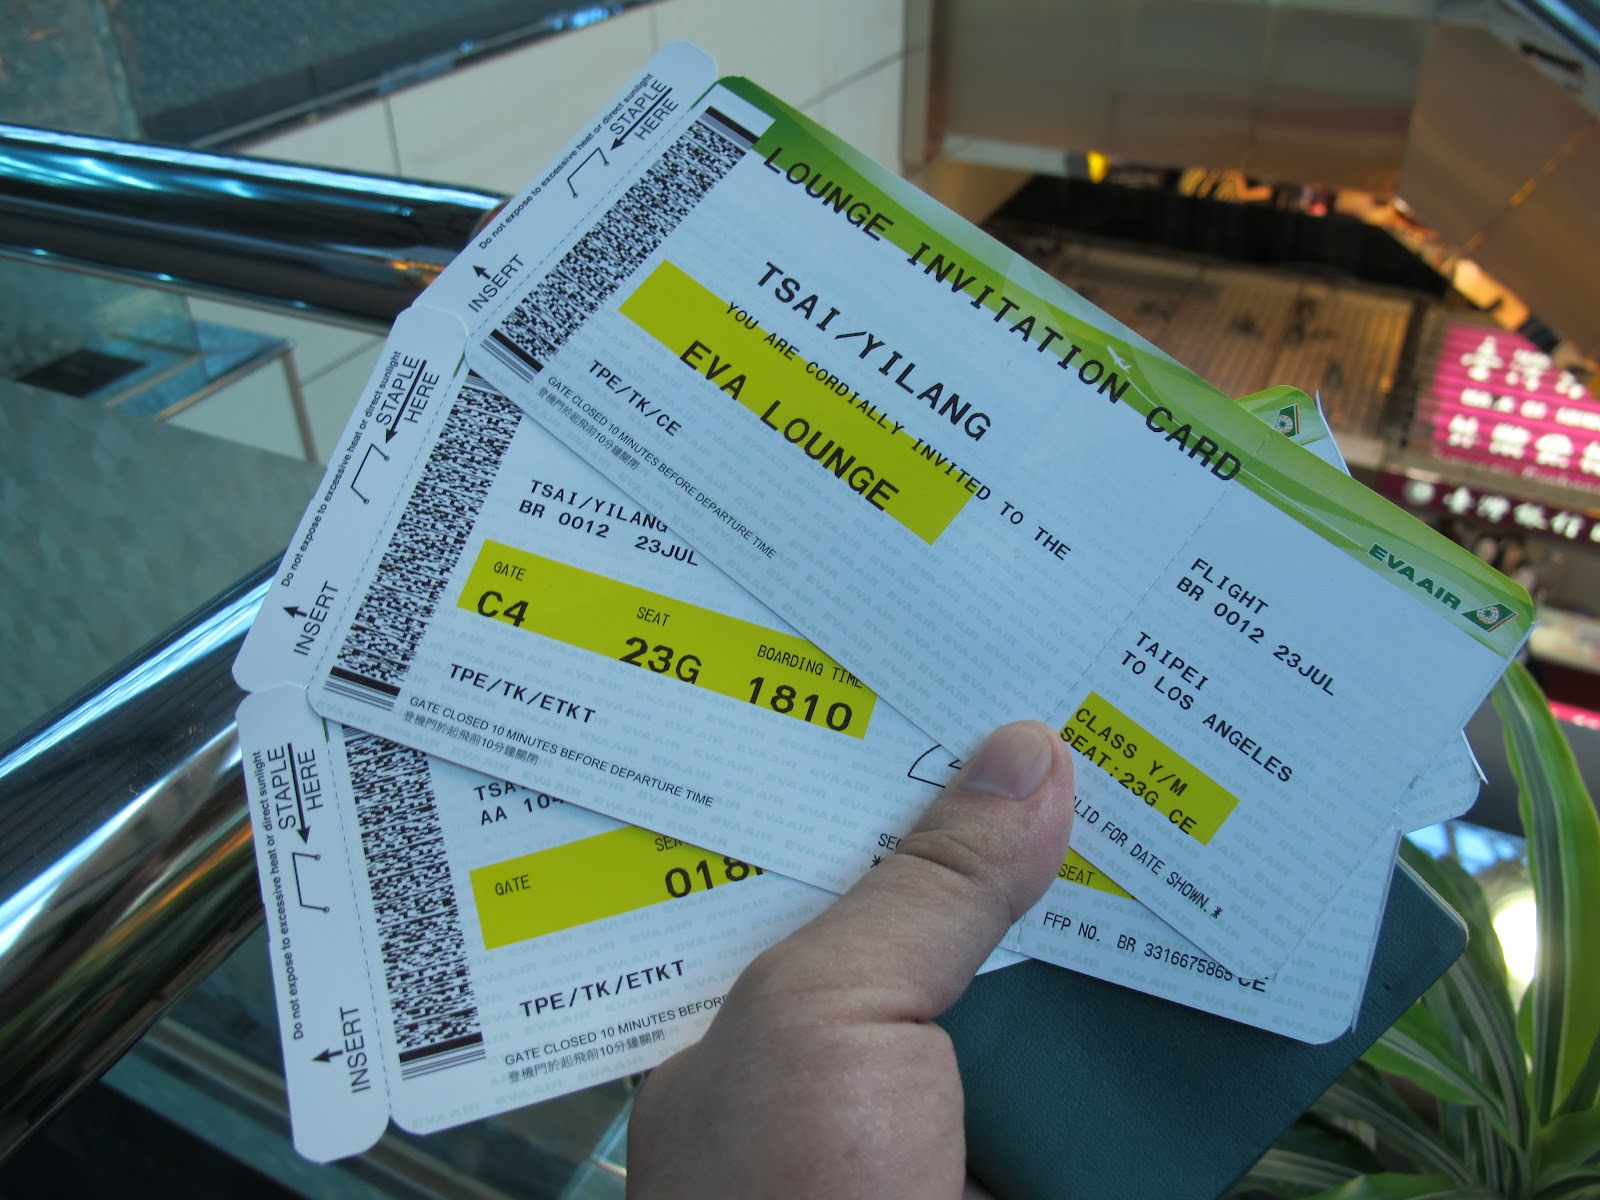
此次有拿到長榮貴賓室的招待券,待會準備前往貴賓室候機,這邊比在登機閘門旁的候機室舒服多了,還有免費的網路、餐點、飲料等可以享用。


在登機前看到最近長榮一直主打的「Hello Kitty」飛機,整台飛機上都有Hello Kitty的圖案,想必很多粉絲會相當的心動,想要搭這班飛機出國旅行。

包括候機與飛行的時間,總共超過20個小時,每次來美國真的是夠遠的,不過終於順利的抵達了,此行入住Blackhat USA 2012會場對面的Flamingo Las Vegas Hotel,這家飯店最具代表性的主題,就是後方有個動物園,其中有這家飯店的代表動物-紅鶴,還滿多隻的,當然還有其它的動物,在沙漠中的城市有這樣的景色,倒是滿特殊的。

幾次來拉斯維加斯的印象,除了「熱」還是「熱」,還好白天需要參加會議,不然在外面的溫度,高達四十幾度,而且身上的水份流失很快,一定要經常的補充水份才行,這次來最大的感受,就是免費的無線網路變多了,以前只有McDonalds有免費的無線網路,現在連Starbucks都有了,有來這的朋友可以多多利用。


[IS]2 Workshop 2012實戰課程

Published by Yi-Lang Tsai under , , on 7/21/2012 04:06:00 下午
今年第一次辦理的[IS]2 Workshop是幾經考量之下,決定辦個與眾不同的資訊研討會,雖然以Workshop辦理的資安會議的方式,在國外是滿常見的,但是國內的資安會議有時候礙於投資成本以及辦理的課程主題不明確,或擔心無法收支平衡,大多數的主辦單位並不會做這樣的規劃,既然[IS]2是由兩個國際資訊安全組織所主辦的,當然需要引入不同的思維,此次安排了四門技術實戰的課程,包括了HonEeeBox Rapid Deployment、Malware Lifecycle and Botnet Monitoring using Honeynet Technology、Cuckoo Sandbox: How deep the brid's nest goes以及Malicious PDF Analysis,這些課程都由國內外知名的講師或是Honeynet工具軟體開發的作者,親自在台灣為學員講授最核心的資訊安全技術,也感謝參與人員的支持,讓此次的教育訓練課程順利成功,也為這次的會議劃下美好的回憶。