蔡一郎的部落格

Yilang's Blogger

顯示具有 資訊安全 標籤的文章。 顯示所有文章

從京都到全球資安信任網:一位台灣資安工作者的 FIRST.org

Published by Yi-Lang Tsai under , on 6/19/2026 09:20:00 下午

回顧自己投入資安工作的這些年,FIRST.org 一直是我心中非常重要的一個國際組織,它不只是年度會議、不只是增長的會員名單,也不只是資安事件應變團隊之間的交流平台,對我而言,FIRST 代表的是一種全球資安社群之間的信任關係,也是一條讓台灣資安能量被世界看見的重要道路,如同目前持續參與的 The Honeynet Project、Cloud Security Alliance (CSA)、Open Worldwide Application Security Project (OWASP) 以及 Center for Strategic Cyberspace + International Studies (CSCIS),讓台灣有機會成為國際組織的參與者。

The Honeynet Project Annual Workshop

OWASP AppSec USA

我第一次參加 FIRST Conference,是 2009 年在日本京都舉辦的第 21 屆 FIRST 年會,那一年會議的主題聚焦在資安事件發生後的復原、經驗學習與應變能力強化,對當時的我正在負責建立國網中心的資安維運中心 (SOC) 來說,這是一場非常重要的啟發,過去我們談資安,往往強調防禦、監控、阻擋攻擊,但在 FIRST 的會議中,我看到更多國際團隊關心的是:事件發生後,組織如何有效應變?如何與其他單位合作?如何在跨國環境中建立信任?如何把一次事件的經驗,轉化為未來更成熟的防禦能力?也成為後續在規劃 SOC 的維運重要的參考依據。

FIRST Conference 2009 @ Kyoto

這次京都年會參加的人數大約只有現在的三分之一,但讓我很清楚地感受到,資安事件應變並不是單一組織可以獨自完成的工作,攻擊者不會被國界限制,惡意基礎設施可能散落在不同國家,漏洞影響的產品與服務也可能遍布全球。當事件真的發生時,能不能找到可信任的聯絡窗口、能不能快速交換正確資訊、能不能在最短時間內完成協調,往往比單純擁有技術工具更重要。

從京都開始,我接著陸續參加超過十次以上的 FIRST 年會,每年在不同的地方舉辦,而每一次參加,我都把它視為觀察全球資安趨勢的重要機會,有別於在舊金山的 RSA Confernce 更接近於事件應變的實務分享,FIRST 年會的主軸每年不同,但核心精神始終圍繞在信任、協作與事件應變能力,早期的討論比較集中在 CSIRT 的建立、事件處理流程、跨組織通報、惡意程式分析、數位鑑識與資安團隊營運。那是一個全球逐步建立事件應變制度的階段,各國與各產業都在思考,如何把資安事件處理從臨場反應,提升為組織化、制度化、可持續改善的專業能力。

隨著時間推進,我也看到 FIRST 年會的主軸逐漸擴大,從傳統入侵事件處理,延伸到威脅情資交換、漏洞協調揭露、供應鏈攻擊、雲端安全、產品安全、金融資安、關鍵基礎設施防護、AI 安全與跨國聯防,這些議題的變化,也反映了全球資安環境的變化,許多後來成為各國政策、產業標準或企業實務重點的議題,其實都能在 FIRST 社群中提早看到討論的雛形,這也是我長期參加 FIRST 的重要原因之一,透過 FIRST,可以優先掌握全球資安發展趨勢,再把這些觀察帶回台灣,作為台灣在資安政策、產業發展、人才培育、社群經營與國際合作上的參考,對台灣而言,參與這樣的國際社群,不只是「出去看看世界」,更重要的是理解世界正在往哪裡走,然後思考台灣應該如何準備、如何對接、如何貢獻。

在 FIRST 的交流中,我也深刻體會到情資平台合作的重要性,現代資安防禦不可能只靠單一組織內部的資料。有效的威脅情資,需要能夠被驗證、被分享、被理解,也需要在適當的信任基礎上流動。透過 FIRST 社群,我接觸到許多國際團隊在威脅情資交換、漏洞資訊分享、事件經驗傳遞、TLP、IEP、MISP、EPSS、Passive DNS 等機制上的實務經驗,這些觀察,對於台灣推動情資平台、產業聯防、SOC 營運、CSIRT 成熟度與跨組織事件通報,都有非常重要的參考價值。

FIRST 的另一個價值,是它提供了國際組織之間實質交流的平台,每一次年會,不只是坐在會議室裡聽簡報,更重要的是與各國 CERT、CSIRT、PSIRT、金融資安團隊、網路治理組織、標準組織、研究團隊與大型企業安全團隊建立連結,很多合作在平時看起來只是交流;但當真正的跨境資安事件發生時,就會成為非常關鍵的合作管道,例如 MyCERT、NTT CERT、APNIC 等單位。

參與 FIRST 多年後,我開始思考一個問題:台灣如何不只是參加國際會議,而是成為國際資安信任網路的一部分?台灣的 CSIRT、PSIRT 與資安研究團隊,如何被國際社群看見、信任,並在需要時成為全球協作中的可靠節點?這樣的想法,後來成為我推動多個台灣團隊加入 FIRST 的重要動力。

其中,TWCSIRT 是非常重要的一個起點。當時我服務於國家高速網路與計算中心 (國網中心),這個扮演科技研發重要的單位,也負責了大大小小、許許多多的資安關鍵計畫,在推動 TWCSIRT 在建立對於資安事件的應變能力,當時的計畫涵蓋了台灣學術網路的資安維運中心,以及來自國科會的前瞻研究計畫,在作為台灣學術與研究網路相關的資安事件應變團隊,TWCSIRT 的成立與加入 FIRST,代表台灣在學術研究網路場域建立了國際化的事件通報窗口,後來也參與了國內在資通安全管理上的 ISAC、CERT 以及 SOC 運作框架的推動,對我來說,這一步的意義不只是取得一個會員身份,而是讓台灣學研網路的資安應變能力,正式進入全球資安事件應變社群的視野,其中一個服務所有科學園區情資服務的 SP-ISAC 平台,也期待能夠協助園區內的關鍵產業能夠提昇資安的防禦能量。

後來,隨著產品安全與供應鏈風險成為全球資安重點,在離開國網中心創辦微智安聯股份有限公司 (Shield eXtreme Co., Ltd.) 後,就著手推動 ShieldX PSIRT 加入 FIRST 組織,而 PSIRT 與傳統 CSIRT 不同,它更關注所發展的 Cyber Range 產品安全事件的處理,涵括漏洞接收、影響評估、修補協調、責任揭露與客戶溝通,ShieldX PSIRT 加入 FIRST,對我而言代表一個重要訊號:台灣資安產業不只是提供產品與服務,也願意依循國際社群對產品安全、漏洞處理與信任協作的要求,承擔更成熟的安全責任,後來也看到國內許多的資安同業也分別以 PSIRT 的角色加入,對於產品的安全更盡一分心力,也是對於使用者與客戶的信任保證。

從 2025 年初起,我開始服務於來毅數位科技 (Lydsec Keypasco Digital Technology Co., Ltd.) ,推動以 Keypasco CSC 加入 FIRST , Keypasco CSC 的定位與金融科技、身分安全、跨境服務與關鍵基礎設施防護有密切關聯,在推動 Keypasco CSC 加入 FIRST,讓台灣在國際事件應變網絡中增加一個新的金融與身分安全節點,以數位安全邊界的概念來發展自身的產品,對提供身分驗證與信任服務的團隊而言,加入 FIRST 不只是建立事件通報窗口,也是一種對國際社群承諾:我們願意以更高標準面對資安事件、漏洞處理與跨國協作。

除了 TWCSIRT、ShieldX PSIRT、Keypasco CSC 這三個我負責推動成立加入的正式會員之外,過去十幾年的期間,也協助推薦 DTTW-CSIRT、INX-CSIRT、MSS CSIRT、TWNIC-CSC、ZUSO Advanced Research Team 等台灣團隊加入 FIRST,這些團隊來自不同領域,有的屬於專業服務業,有的來自資安公司,有的聚焦網路基礎設施,有的投入漏洞研究與進階威脅分析,看到這些團隊陸續進入 FIRST,對我而言是一件非常有意義的事,因為這代表台灣的資安能量不再只是分散於個別組織,而是逐漸形成能與國際接軌的多元應變生態系。

回頭看這段歷程,個人覺得最重要的,並不是「我參加了幾次會議」,也不是「推薦了多少團隊加入」,真正重要的是,台灣是否能透過長期參與,建立被國際信任的專業形象,FIRST 會員資格背後,包含清楚的服務對象、事件處理流程、聯絡窗口、通報能力、加密通訊、信任背書與持續維護,每一個團隊成功加入,都代表台灣在全球資安事件應變網路中,多了一個可被尋找、可被聯繫、可被信任,也能參與協作的節點。

FIRST Conference 2026 @ Denver

從 2009 年京都年會到現在,我對 FIRST 的理解也不斷改變,最初,我把它視為一個學習國際經驗的平台,後來我把它看成台灣資安社群走向世界的重要橋梁,到了現在,我更認為 FIRST 是一個全球資安信任網路,而台灣必須在這個網絡中持續扮演積極角色,今天的資安威脅,比 2009 年更加複雜,勒索軟體、供應鏈攻擊、雲端濫用、AI 生成攻擊、身分竊取、漏洞利用與關鍵基礎設施攻擊,都不會因為國界而停止,而攻擊者早已跨國協作,防禦者更需要跨國聯防,當事件發生時,能否快速找到正確窗口、交換可信資訊、啟動協調處理,已經成為現代資安治理的關鍵能力。

因此,這段參與 FIRST.org 的回憶,對我而言不只是一段個人紀錄,也是一段台灣資安社群走向國際信任體系的歷程,從京都的啟發,到十餘次年會的持續參與;從 TWCSIRT、ShieldX PSIRT、Keypasco CSC 的推動,到協助推薦更多台灣團隊加入 FIRST,這一路累積的,不只是會員名單上的增加,更是台灣在全球資安應變版圖中逐漸清晰的位置。

台灣在 FIRST.org 中會員 (https://www.first.org/members/map#country:TW)

FIRST 的「第一」,對我來說一直有一種特別的意義,資安事件應變需要第一時間的信任、第一線的專業,以及第一步走向國際的行動,未來我仍希望能持續協助更多台灣資安團隊與國際社群建立連結,讓台灣不只是資安事件中的受影響者或觀察者,而能成為國際聯防中值得信任、能夠貢獻、也願意承擔責任的重要夥伴。

進入 AI 世代之後,我對資安事件應變的理解又有了新的轉變,過去我們談 CSIRT、PSIRT 或 SOC,核心多半圍繞在事件通報、日誌分析、惡意程式鑑識、漏洞處理、橫向通報與復原改善;這些能力到今天仍然非常重要,甚至更不可或缺,但 AI 的出現,讓我開始思考:傳統資安應變能不能從「人力密集」走向「智慧輔助」?能不能從「事後分析」走向「即時關聯」?能不能從「各自防守」走向「共同學習」?在我看來,AI 並不是要取代傳統的資安事件應變,而是讓事件應變的每一個環節變得更快、更準、更有組織,當大量 Log、IOC、漏洞資訊、暗網訊號、honeypot 資料、DNS 紀錄、端點告警與雲端事件同時湧入時,人類分析師很難在第一時間完成所有關聯判斷,透過 AI 可以協助進行事件初步分類、異常行為歸納、攻擊路徑推測、威脅摘要產生、相似事件比對與處置建議,讓資安團隊把時間花在更重要的判斷、協調與決策上。

我開始思考台灣是否需要一個更具開放性、社群性與智慧化的情資共享平台,這個想法後來與幾位國際組織的好友閒聊,彼此分享想法後,逐漸帶出 「ISAC.tw」 的成立,對我而言,「ISAC.tw」 不只是另一個網站或平台名稱,而是一個希望把台灣資安社群、產業團隊、研究能量、事件應變經驗與國際情資合作串接起來的嘗試,它的核心精神,是建立一個可信任的台灣資安資訊分享與分析節點,讓不同組織之間能在適當的信任基礎上交換情資、分享觀察、累積案例,並透過 AI 技術協助整理、關聯、分析與轉化為可行動的防禦建議。

資安的道路無止盡,只有不斷的往前走,才能引領時代的發展。

一場挑戰 2030 的願景工程 - 台灣資安領航 Y10K

Published by Yi-Lang Tsai under , , on 10/15/2025 08:00:00 上午
打從投入資安領域超過30年以來,2025年是一個相當特別的年,長久以來我一直有個願望:希望資安的意識能夠深耕人心,能夠讓新一代的年青人願意學習資安的技術、資安的管理,不論早期在國家高速網路與計算中心擔任研究員負責資安的業務,每天看著網路上數以億次的攻擊,執行著國家重要的資安旗艦計畫、前瞻計畫等,期待透過新的技術研發改變這個世界,創辦微智安聯時,規劃了三大資安服務平台,期待打造台灣自主的資安服務平台,擔任來毅數位科技全球資安長,看著國際資安需求的快速轉變,不論在身份識別、零信任架構以及各式各樣雲端應用的發展,資安成為關鍵的環節,一路走來讓我不禁省思,到底「資訊安全」可以為我們帶來什麼?真實的世界與網路的世界已經緊密的結合,加上近年來 AI 應用的快速發展,資訊安全成為不可或缺的一環,但我們真的有足夠的能力去因應這個數位世界的快速發展嗎?這些都是在資安領域走了這麼久以來,不斷的出現在我腦海中的問題。
什麼是「Y10K」呢?我希望號召一群有熱忱、有資源以及有心為台灣資安萌芽的同好,一起在 2030 年前為台灣培養出 10,000名資安生力軍,共同保護台灣的數位邊界安全,國際世界的動盪,網路世界帶來的不安全感與日俱增,如何打造下一代具備適應未來數位世代的能力,將資安的風險降到最低,而且具備資訊安全的素養,這些都是相當關鍵的議題,現今的由上到下的資安教育政策,並無法落實資安普惠教育,反而成為學子們進入資安領域的絆腳石,從近年來興起的資安特殊選才資格就不難看出一二,缺乏國際觀以及世界觀的人才,終究讓我們失去了國際舞台的競爭力,長久投入資訊安全國際組織,看著不同的國際組織發展著足以影響未來發展的計畫,但台灣長久缺少國際視野的結果總是後知後覺,早已失去了國際間的競爭力,如何重新打造新一代的資安人才,成為全方位的資安人才是國家競爭力的一環,幾年過去了,政府的政策已跟不上世界巨輪的成長速度,產業需要的資安人才極度短缺,需要重新思考台灣的資安人才到底在那裏,這個對於我們因應未來世界的發展而言,是個關鍵的課題。


想成為資安圈的資安人,最重要的就是對於資安的熱情,學習資安的方式百百種,如何有系統化、有目標的學習資安技術、資安管理以及資安風險的掌握,這些取決於不同的技術,希望透過這次發展的「台灣資安領航 Y10K」願景工程,號召政府關注、企業資源投入以及願意一起參與的夥伴,一起成就這個影響台灣未來數十年的願景工程。


2030 台灣資安領航 Y10K」願景工程希望為青少年打造一個系統化、實戰化以及社群化的資安學習資源,建立正確的資安倫理觀念,輔以線上資安學苑平台,提供可實際操作、實際演練以及強化學習效果的環境,在 2030 年前為台灣培養出 10,000 名以上的新世代資安守衛者,資安從來就不應該是少數人的競技場,空有技術在手,無法用在正確的地方,就如同雙面刃般的將為這個世界帶來危害,此次期待從青少年出發,配合學習課綱、運用平台以及專業且熱心的導師群,將這股能量化為資安實力,成為可實戰、懂法治的資安人,成為台灣一股新的影響力。


台灣數位安全聯盟,協助三個國際資安組織台灣分會的在地推動已十餘年,成立以來致力於推動數位安全專業技術、跨界產學研合作與國際接軌,定期舉辦 InfoSec Taiwan 等專業活動,串聯國內外資安組織資源並推動人才培育與政策對話。

2025年第四季是我們願景工程啟動的第一季,目前有幾項重點的核心目標,就是尋找一群有共同理想的夥伴,成為台灣資安領航員,一起為培育新一代對於資安有興趣的青少年,成為台灣新世代的資安守衛者!願景工程需要更多「有心人士」的參與,希望找到以下的夥伴!
  • 有意願一起「共編教材」,成為史上留名者 (文情並茂的資安寫手)
  • 有意願一起「傳承知識」,成為領航導師者 (資安師父,所以傳道、授業、解惑也)
  • 有意願一起「共襄勝舉」,成為願景贊助者 (邀請個人、企業、基金會支持)
  • 有意願一起「合作共創」,成為參與學校者 (歡迎高中職、教網中心、大專校院、區網中心等)
  • 有意願一起「打造平台」,成為平台推動者 (網站開發、維護與內容製作等)
  • 有意願一起「傳播知識」,成為資安五四三者 (想成為資安 Youtuber 者)
期待您的參與!
請來信 y10k@twcsa.org 
台灣數位安全聯盟 service@twcsa.org


全球雲端安全日 World Cloud Security Day

Published by Yi-Lang Tsai under , on 4/03/2025 10:00:00 上午

每年的四月三日是全球雲端安全日 (World Cloud Security Day),回想到 2011 年在台灣成立了雲端安全聯盟台灣分會 (Cloud Security Alliance Taiwan Chapter),開始接觸與進入了雲端安全的世界,在當時的年代對於雲端安全是相當陌生的,想要推廣雲端安全的認知,許多的人並不覺得雲端跟自己有什麼關係,有許多的企業也認為怎麼可能把企業營運資料,放到遠在天邊不知處的雲端服務中,一個看似天方夜譚的世界,假以時日卻已經成為我們生活的日常,在現在的時代中,已有數不清的應用透過雲端的平台來完成,有更多的服務更連結了行動的裝置,提供使用者更便捷的方式來使用資訊服務,萬物聯網的世界,更是利用雲端的架構,鏈結了所有的物聯網裝置,從智慧家庭、智慧工廠、智慧應用到整個智慧城市、智慧國家,都可以看到雲端服務平台的影子。

想要深入雲端安全的各個面向,可以由雲端安全聯盟 (Cloud Security Alliance) 的全球工作小組(Working Group) 談起,目前分成了 11 種類型共計 41 個主題,每個工作小組都由產業專家與領域專業人士領導與組成,並且深入各個議題的研究與討論,在全球雲端安全日的這天,除了提醒我們要留意使用雲端服務時的資訊安全議題,也可以從這些工作小組的發展,提早掌握未來全球的發展趨勢,掌握先行者的優勢,其中以威脅情資 (Threat Intellignece)、資安服務 (Security Services)、評估與審計 (Assessments and Audits)、人工智慧 (Artificial Intelligence)以及新興技術 (Emerging Technologies)所啟動的工作小組最多,可見這些類型在雲端安全議題上的重要性。


雲端服務對於個人來說,便利性是最大的優點,我們可以透電腦、平台、手機等聯網裝置,快速的與雲端平台進行連線,並且享用由雲端運算所帶來的強大運算力,透過應用程式所提供的服務平台,取得各式各樣所需要的應用服務,平均一隻手機上面所安裝的 App 可能超過 250 個的現實情況下,資訊安全就應該成為每一個人所應該留意的,因為與我們個人相關的數位資產,已有向雲端遷移的趨勢,包括了我們外出旅旅時拍攝的照片、工作上所需要使用的檔案、控制家中智慧家電的服務等,涵蓋了各種食衣住行育樂的應用,都可以快速的利用手機上的應用程式,透過建置在雲端平台上的應用服務快速取得所需要的服務。而便利性與安全性往往是互相拉扯的,越方便的使用者方式,就有可能帶來對於資安上的疑慮,不過所幸目前已有越來越多的資安防護機制,例如:多重因素驗證 (Multi-Factor Authentication, MFA)、無密碼登入 (Passwordless)等,這些都是對於傳統與典型的資安防護機制進行改善的作法。

對於企業而言,透過雲端服務的導入可以進行企業本身的數位轉型,並且縮短完成的時間以及提供營運的效率,目前使用雲端服務平台的企業,多數以平台即服務 (PaaS) 以及 軟體即服務 (SaaS) 的型式最多,前者可以提供企業自建所需要的應用程式環境,但是可以減少自行管理作業平台的複雜問題,只需要專注在應用程式的開發以及運作環境的準備,而後者則是目前最多被採用的型態,例如:Microsoft Office 365、Google Workspace、Jira、ClickUp等,這些大多被應用於企業的環境中,做為支持企業持續營運的重要基礎。而其中的資安問題可以從資料流動 (Data Flow) 的角度進行思考,透過應用程式介面 (Application Programming Interface, API) 進行各式各樣的資料交易,都可能因為一個不小心,就讓企業賴以生存的關鍵資料,因為資安的威脅、駭客的攻擊,容易對於企業帶來重大的營運考驗,近年來駭客的攻擊行動,已經從攻擊個人到政府,發展出針對企業發動攻擊的手法與模式,而且多數的駭客攻擊與資安事件都與勒索軟體有關,一旦企業發生資安事件所帶來的營運損失往往是不可計數的。


對於國家整體來說,利用雲端服務平台可以增加國家層級的數位韌性 (Digital Resilience),對於台灣目前在國際上的局勢而言,善用雲端服務平台的建置,可以減緩因為關鍵基礎設施以及重要的應用服務遭受網路攻擊時所帶來的影響,目前在全球主要的雲端服務平台供應商,包括了 Google Cloud Platform、Amazon AWS 以及 Microsoft Azure 等,都已經在國內設有雲端資料中心,主要也是因應國內對於雲端服務上的需求,政府可以透過自行建立的雲端服務平台,整合主要的雲端服務供應商提供的資源,配合全球化的數位發展,將重要的數位資料與資產,應用雲端服務所帶來的優點,避免因為遭受網路攻擊而影響到應用服務正常運作的可能性。

在人工智慧的浪潮下,雲端與人工智慧 (Artificial Intelligence, AI) 的運作已經無縫的接軌,從雲端安全聯盟的角度來看,已經不是過往透過單一具備高速運算的計算中心,就能夠滿足與達成 AI 運算的需求,所有的 AI 運算,從前幾年流行的機器學習 (Machine Learning)、深度學習 (Deep Learning),發展到現在的大語言模型 (Large Language Model, LLM),而 LLM 作為 AI 技術的一個重要應用,其發展與 AI 的推動進步直接相關,現在已有許多的應用服務基於大語言模型進行研發與推出服務,像我們所熟悉的 ChatGTP 就是 OpenAI 基於所發展的模式,例如:GPT-4o 可適合大部分問題,GPT-4.5 則適合研究預覽與適合寫作與探索靈感,o1 可使用進階推理,而 o3-mini 則可以應用於快速進階推理的需求。可惜的是目前在國內重視建置資料中心的硬實力,而忽視應用服務軟體的軟實力所帶來的強大效益,還是不乏看到許多的政府大型計劃,仍然還是停留在自主建置資料中心的思維,並無法發展出具有影響全球的應用服務,從國際的發展趨勢而言,雲端化才是未來的決勝點,但其中的資訊安全議題就成為最重要的關鍵。

歷年的 InfoSec Taiwan 國際資安大會 (https://www.infosec.org.tw/),雲端安全的議題逐年增加,受到的關注的程度也持續成長,從 2024 年起台灣數位安全聯盟 (TaiWan Cyber Security Alliance, TWCSA) 與國內幾個公協會共同成立「台灣資安大聯盟 (Taiwan Digital Defense Consortium, TWDDC)」以及連結了八個國際組織台灣分會一同主辦,可見資訊安全的議題已成為各個領域都必須關切的重要議題,其中每年雲端安全聯盟所發佈的產業報告、白皮書或是即將成為全球一致性標準的指引,都是會議上受到高度重視與討論的項目。

雲端安全不是透過資安方案或是一次性的建置就可以達成的,而是一個持續監控與精進的過程,因應雲端架構與環境的複雜化,透過關注雲端安全聯盟的最新發展趨勢,也不失為一個好的方法,呼應一下本文最前面所提到的全球工作小組,這些都是在當下最受到關注,也是急需建立全球共識與產業發展趨勢的重要議題,建議對於雲端安全有興趣與需求的人,可以隨時回訪雲端安全聯盟的網站,或是直接參與各工作小組的運作,以掌握最新的資訊。

最後,在全球雲端安全日 (World Cloud Security Daya) 的這天,除了提醒自己本身對於使用雲端服務平台須要留意的資安風險外,也歡迎想要參與與更瞭解雲端安全發展趨勢的各行各業,一同加入雲端安全聯盟國內與國際會員,細節可以向台灣數位安全聯盟洽詢相關事宜。

台灣數位安全聯盟 https://www.twcsa.org/

服務信箱 service@twcsa.org

PS: 本文中有部份圖案由 ChatGPT 生成。

企業需要的資訊安全

Published by Yi-Lang Tsai under , on 10/03/2024 03:31:00 下午

企業需要什麼樣的資安技術來保護自家的重要資產呢?長年在協助企業資安培訓時,這是一個經常被問到的問題,因為買了許許多多的資安產品後,為什麼對於防禦駭客的攻擊,卻是一點也沒有把握,也沒法有個量化的數據來證明投入的資安防禦是有效的,也許有人會說這些資安設備每天產生的告警資訊,就是攻擊者可能帶來的威脅,但是捫心而論,又有誰能完全確認這些告警是真的告警,而不是個誤告警呢?再加上越多的資安設備,產生的告警日誌就越多,該如何進行分析與歸納,本身就是一個大問題,傳統的做法是把這些日誌送到資安維運中心 (Security Operation Center, SOC) 進行分析,利用日誌間的關聯以及嚴重程度的判斷,來決定是否要進行事件的處理,早已是過時的做法,但是從目前資安威脅的角度來看,如果這些資安設備依賴偵測規則來觸發告警,而這些偵測規則並無法涵蓋所有的資安威脅時,那又如何收到完整的告警資訊呢?

參考了一些資料後,統整了目前企業應該要思考的十二個面向,如何進行企業所需要的資訊安全防禦,而這些不同的面向仍然會因為企業的屬性、使用的平台以及商業模式的不同,而有不同的權重比例,但應該至少都會有八個以上的防禦思維,必須在現在的架構中完整的評估與思考,畢竟資安的需求是跟著企業營運的腳步,不同的企業必須選擇與決定自己的資安防護架構。

圖. 企業防禦的12個面向
  • Authentication (身份驗證)
確認使用者的身份,是許多資訊系統不可或缺的功能之一,也是資訊安全的重要環節,透過不同的身份驗證技術,例如:單純的帳號與密碼、生物特徵、綁定裝置或持有特定的物品,來加強身份的識別,以目前許多平台的設計,考量到身份驗證的嚴謹性,多數會採用多因子的身份驗證機制,除了原本的帳號與密碼外,也會加上一次性的驗證碼,透過 OTP 或是簡訊、郵件等方式來提供,也可以利用 FIDO (Fast IDentity Online) 網路身分識別標準來完成。
  • Authorization (授權)
在資訊安全的領域中,我們經常提到「最小權限原則」,指的就是當使用者完成身份驗證後,能夠使用的資源或是賦予的功能,讓完成身份驗證的使用者,能夠做被授權的事,這個是保護資料與系統作業的關鍵,一般而言在設計授權的機制上,可以採用「以角色為基礎的授權」、「以屬性為基礎的授權」或是「以時間與情境為基礎的授權」,除了可以讓授權的規則以及政策容易落實外,如果需要追蹤某位使用者的行為路徑,能夠有跡可循。
  • Encryption (加密)
加密的技術經常運用於保護重要的資料,對於企業而言,公司的營運資料、研發技術等資產,透過加密的方式限制存取,避免未經授權的使用者能夠看到不應取得的資料,而加密的機制經常運用於通訊過程以及資料儲存的過程,而加密的類型,大致上可以分成「對稱加密」、「非對稱加密」以及「雜湊運算加密」,不同的類型各有優缺點,也有適用的情境,必須取決於資訊服務平台對於資訊保護的訴求,以及希望達成的目標。
  • Vulnerability (弱點)
對於企業而言,在系統、應用軟體或是網路架構上出現的弱點,都可能成為攻擊者運用的機會,進而對於企業的營運帶來威脅,因此從資安防護的角度來說,修補已知的弱點是必要的工作,也是降低營運風險的主要方法,一般來說,弱點包括了軟體的漏洞,例如:程式沒寫好出現的問題,衍生了緩衝區溢位、XSS (Cross-Site Scripting) 跨腳本攻擊、SQL Injection 等,也包括了人為設定的問題,造成系統在運作過程因為配置不當而造成的資安風險。

常見用來攻擊弱點的方式, 包括了針對該漏洞進行的攻擊,網路上對於已知的弱點,經常可以找到攻擊程式 (Exploit Code) 等工具,對於這些已知的漏洞直接造成影響,但攻擊者也可能運用尚未被揭露的弱點,利用這些新的發現進行的攻擊行動,也可稱之為零時差攻擊,大多數這類型的攻擊,企業並不容易防範。

至於弱點的嚴重程度,經常會使用 CVSS (Common Vulnerability Scoring System) 進行評分,因此如果有高風險的弱點,建議企業可以儘快進行修補,如果短時間無法立即修補,也應該有治標的防範規劃,避免高風險的弱點直接影響企業的營運。 

  • Audit & Compliance (稽核與合規)
有人說,資安的作為來自於法規的要求,其實是滿正確的看法,因為被要求要達標後,才會開始思考如何進行這回事,透過稽核的方式來驗證企業的作業流程與程序都符合資訊安全管理上的要求,以避免資安風險的產生,而稽核作業本身是一個必須依據管理規範、獨立進行以及透過文件化的過程,讓所有需要遵循管理規範的人員,都清楚的理解與瞭解如何進行資訊安全的管理作業,並且對於營運過程產生的資安風險進行矯正預防;而稽核的類型大致上可以分成「內部稽核」、「外部稽核」以及「合規稽核」,不同的類型有各自的目的,以及需要由不同屬性的人員來實施,而稽核的範圍需要涵蓋管理規範所制定的範圍,包括了資安政策、作業流程、實施程序以及透過技術檢測的方式,驗證資訊安全管理的作業流程,被落實到企業的營運上,另外對於人員的資安培訓也是相當重要的,一般人員需要建立資安認知,而專業人員需要具備資安實務技術,以因應企業可能潛在的資安風險。

目前常見的資安法規包括了 ISO 27001、ISO 27017、ISO 27018、ISO 27701,以及針對個人資料保護的 GDPR (General Data Protection Regulation) 或是對於醫療機構或是保險公司用於保護醫療資訊隱私安全的 HIPAA (Health Insurance Portability and Accountability Act),而對於金融的支付卡,也有 PCI DSS (The Payment Card Industry Data Security Standard) 的要求,以確保在處理資料上的安全性符合支付應用的標準。 

總體而言,透過合規的稽核,可以提供企業在風險管理以及產業合規上,能夠達成符合法規的要求,而透過稽核作業的發展,能夠將缺失或是觀察事項,納入後續的改善,最終可以降低企業營運中的資安風險,也能夠提供企業本身的營運品質。

  • Network Security (網路安全)
網路安全是企業不可或缺的重要環節,透過網路層防火牆、應用層防火牆、入侵偵測(防禦)系統等網路存取控制 (Network Access Control, NAC) 的機制,進行網路的區隔與控制,其中也可以運用虛擬私有網路 (Virtual Private Network, VPN) 的方式,建立端到端的加密通道,多數應用於遠端連線且經授權驗證的管理作業,在 COVID-19 疫情期間,遠端存取的網路安全管理,是最受到企業重視的,以提供一個安全的作業方式,又能夠保有企業的營業秘密為主要目標。

經常我們可以看到來自網路上的攻擊,包括了駭客的攻擊,不斷嘗試企業資安防禦上的脆弱點,希望找到可以入侵或是破壞系統並竊取資料的管道,以目前在資安事件中常見的手法,多數會配合惡意程式進行此類的攻擊,另外透過分散式阻斷服務攻擊 (Distributed Denial-of-service Attack, DDoS) 也是經常運用於消耗受攻擊者網路與系統資源的方式,近來有親俄的駭客組織,經常發起此類的攻擊,嘗試對於他們鎖定的目標進行網路攻擊,目的是癱瘓受攻擊者對外提供服務的網站。 

  • Terminal Security (終端安全)
端點裝置是使用者直接操作的設備,包括了電腦、手機、平版或是對外服務的網路應用服務伺服器,這些都與終端的資訊安全有關,而且也成為目前資安威脅中的關鍵,至於企業如何保護終端的安全,可以採取以下所列的作業,包括了防毒軟體 (Anti-Virus)、偵測回應 (Endpoint Detection and Response, EDR)、資料加密保護、裝置與設備本身的存取控制,應用軟體的使用規範、對於系統與應用軟體出現的漏洞進行修補、對於企業的重要數位資產等進行防外洩的保護 (Data Loss Prevention, DLP)、可攜式裝置的管理與授權等面向,這些都有助於企業建立起一個安全的終端設備使用環境,另外也可以配合網路安全中的隔離措施,將不同屬性或是業務內容的部門進行網路隔離,以避免企業資料的人為外洩。

目前許多的企業都導入了資訊安全管理系統 (Information Security Management System, ISMS),因此在資安管理的規範上,可以將終端設備的管理以及使用納入規範中,要求員工遵循資安政策與規定,並且端點社交工程的演練,提昇員工的資安認知,配合定期的內部稽核與外部稽核掌握終端設備以及使用者的行為是否出現異常的狀態,即早進行風險的管理與排除,可確保資安政策能夠落實到企業的營運上。 

  • Emergency Responses (緊急回應)
企業在面對駭侵威脅時,需要具備緊急回應的能力,依據預先制定的緊急回應計畫 (Incident Response Plan, IRP) 進行因應,對於發生中的資安威脅進行具體的行動,可以達到緊急回應的關鍵目標,包括了阻止威脅的持續擴大、保護企業的營運資產與重要的資料、快速回恢復受影響的服務以及掌握過程中的關鍵資料,做為後續研判發生的原因,並轉換成未來防範同類型攻擊的經驗。

 以目前而言,企業普遍遭受到惡意程式的威脅,尤其以勒索軟體所帶來的影響最大,對於緊急回應而言更是急迫,必須儘快讓感染到勒索軟體的終端裝置回復作業,因此建立起一套面對此類的資安威脅的應變計畫,就是相當重要的關鍵,定期的資料備份措施,可以讓企業遭到此類威脅時的傷害降至最低,能夠快速的從備份的資料回復,在可以接受的損失下儘快恢復營運。

  • Container Security (容器安全)
採用容器化 (Container) 的技術來建構應用服務已成為未來的趨勢之一,採用輕量級的虛擬化技術,將應用程式運作的環境打包在一起,除了達成輕量化的要求外,也讓應用程式在不同的環境中能夠一致,與虛擬化最大的差別在於共用作業系統的核心程式,而採用容器化的技術,企業仍然需要留意共用核心可能產生的漏洞,例如:因為核心上的漏洞而造成跨容器的攻擊,而因為將運作需要的環境打包在一起,也可能因為打包的元件存在未被修補的漏洞或函式庫而帶來資安上的風險。

因此我們在採用容器化的技術時,仍然需要依循資安上的管理原則,採用 CI/CD (Continuous Integration / Continuous Deployment) 時也同時需要進行安全的檢查作業,確定在進行部署前都能夠符合資安上的要求,這也是實現敏捷與自動化流程時,必須納入考量的關鍵因素。

  • API Security (API安全)
在 2023 年 OWASP 發佈了新一版的 API (Application Programming Interface) 前十大資安風險,也讓我們更關注意目前的時代中,在大量的使用微服務、雲端服務以及跨平台的作業環境中,應用程式介面被大量的使用,用於資料的交換傳輸以及遠端的存取應用,因此許多隨之而來的資安威脅,攻擊者轉向了對於這些應用平台所提供的 API 進行攻擊,企業對於自身所使用的 API 必須完全的掌握,才能夠確保對於數位邊界的掌握程度。

API 經常遇到的資安問題,包括了未經過授權的遠端存取、未進行保護的介面、典型的應用程式攻擊被運用到 API 的服務上、無法有效掌握 API 的監控、資料保護與加密的議題、API 的過度請求,以及人為的組態設定錯誤等,這些都可能因為駭客的攻擊,而讓原本的 API 曝露在資安的威脅之中,目前在弱點掃描與滲透測試的作業中,許多企業已將 API 納入檢測的範圍中,避免潛在的資安風險因為未經檢測而存在營運的服務中。

  • 3rd-Party Management (第三方管理)
企業因應業務或營運需要,經常會建置不同的服務平台,而這些平台可能採用現有的雲端服務或是透過第三方供應商與合作夥伴共同開發,而企業也需要依賴這些協力夥伴來取得技術、服務或是相關的資源,在目前的時代中,第三方扮演著重要的角色,而從目前的資安事件不難發現,許多的資安事件因第三方的風險而造成,因此在整體評估企業的營運風險時,必須將第三方管理納入資安管理的範疇。而第三方管理主要關鍵,包括了資安政策與標準的一致性、合規的要求、可能來自供應鏈的攻擊行動、資料的保護等,這些都是在與外部進行商務與技術合作時,必須思考的關鍵問題。
  • Disaster Recovery (災難復原)
災難復原主要用於發生資安事件後,如何快速恢復營運的作法與策略,在數位時代中企業大量的依賴資訊科技、雲端服務、運營科技等技術來營運重要的核心業務,在業務持續運作的規劃中,企業需要設想可能發生的營運衝擊的事件,並且提早因應可能發生的事件進行救災的規劃,而制定災難復原計畫時,必須要思考如何處理幾個關鍵的問題:

  • 復原時間目標 (Recovery Time Objective, RTO) :讓企業能夠更加快速地復原資料儲存,以及使得主機正常運行的時間。
  • 資料復原目標時間 (Recovery Point Objective, RPO):能容忍的最大資料損失,當業務恢復後,恢復得來的數據所對應時間點。
  • 最大可容忍中斷時間 (Maximum Tolerable Period of Disruption, MTPD) :核心業務流程發生中斷後不會導致業務造成無法回復的傷害之最大可容忍的時間。

從 ESG 角度思考企業資安管理已成未來的趨勢,而資訊安全不會是單純是資訊部門的責任,在參與許多資安稽核的行程中,卻不難發現經常接受稽核的是來自資訊部門的人員,雖然說技術面的問題需要由資訊技術的人員來處理,但是關係到企業或組織營運的資安管理,需要有更完整且明確的資安政策支持,才能夠讓企業或組織中的所有人,能夠瞭解資訊安全的重要。


專業的事,就該讓專業的來

Published by Yi-Lang Tsai under , , on 8/01/2024 08:00:00 上午
許多時候我們都很容易成為紙上諸葛,這種現象尤其在資訊安全的領域,更容易發現這類型的神人,說的一口好資安,但是實際上卻做不了什麼事,之前利用在家的期間整理了一下家裏的燈具,專業師傅可以在五分鐘內搞定的事,結果我花了快 30 分鐘,而且搞得滿頭大汗,終於裝好一盞吸頂燈,真的覺得這個非自己專業的事,就該讓給專業的來,一來有效率,二來做出來的成果也好,有時候往往省下那一點點的金錢,卻花費了更多的時間,這樣的情況對應到目前的企業經營,就成了最好的案例,但如果反過來由非專業的人指揮專業的人做事,那就只會事倍功半了。

老闆往往會希望用最少的成本做最好的事,最好是員工都沒有需求就能夠把事情做好,而員工的「小確幸」就由此而生,反正老闆沒說,那領一份薪水做一份事,沒說明白的當然就當做沒這回事,但這樣的思維其實是有問題,例如:希望做好資安日誌的分析工作,如果以自由軟體而言,我想大家不難聯想到使用開源軟體ELK來實作它,那什麼是ELK呢?說穿了是由Elasticsearch、Logstash、Kibana三個系統所組成的日誌蒐集、分析以及查詢的系統,不過隨著後續發展成「elastic」,以商業軟體的形態出現,就不難理解要完成一個好的平台建置,還是需要一群專業的人員來完成,當然也可以土法煉鋼,花費時日總有可能完成的一天。

想到專業就不免想到一位好朋友 Jason 哥,之前也有邀請他來資安五四三,聊聊心路歷程,長年投入自由軟體也塑造了在這個領域的專業形象,對於開源工具的使用無不信手捻來,在一個小時左右的時間,談了「如何用最節省的方式獲得最大的效益」、「全面轉向開源軟體的心路歷程」、「如何選擇適合的開源軟體」以及「企業資安應用開源軟體推薦」等議題,雖然時間很短,但卻是 Jason 多年來的經驗之談,正呼應了「專業的事,就該讓專業的來」。

圖. 節省哥的資安五四三

長年投入資安領域的培訓工作,在法人時代推廣計畫的成果,現在則推廣自家的產品 X-Range 攻防演練平台,同樣是資安技術課程,有個互動具有挑戰性的實作環境,已經是未來的趨勢,如果現在上的資安培訓課程,還僅只於典型的教學,下載軟體安裝、分析指定的檔案或是偵測線上的網站,這些對於學習資安這回事,相較就少了點適合的工具與平台,最近有些比較重視資安實務教學的學校,紛紛在學校中建置了攻防教室,有了實體的環境後,接著就是設計與規劃要講授的課程,但比較可惜的在於只是將原本的課程,套用到這個攻防教室上,並沒有改變以往的教學型態,只淪了達成計畫目標的 KPI 而已,不過還是有些科技大學,為了增加學校的教學特色,願意導入實戰型的攻防學習平台,透過多樣化的演訓情境,帶領學生進行案例的分析以及各種主題的演練,加深了學生對於解決真實問題的技能,未來是一個以軟體驅動的世界,我們應該要轉換以往只重視硬體建置的思維,這也難怪台灣無法建立自己的軟體產業。

圖. X-Range 資安攻防平台

談到資安攻防平台,這就是一個需要綜合技術的資安團隊才能夠共同打造的平台,需要涵蓋雲端架構、系統規劃、網路建置、程式開發、資安技術以及情境設計的角色,只依賴單一種技術並無法提供一個完善的平台,經過二年多的努力,也拿到了今年的產品創新的金炬獎,另外平台需要能夠涵蓋目前坊間各種資安解決方案,並且具備擬真企業網路環境的功能,才能夠提供企業中不同的技術團隊,進行各種類型的攻防演練,我經常說:「資安是一門綜合科學,需要各種職能的人一起努力,才能夠做好資訊安全這回事。」現在面對來自於客戶的期待與許多的專案,往往一開始需要花費一些時間釐清需求,但往往這個需求是需要經過幾次的討論才能夠掌握,主要在於使用者在一開始的時候,也搞不清楚自己的需求是否可行,以及是否有一開始並沒有想到的,這些都需要經常不斷的互動與討論,才能夠更明確的提出有用的方案,達成最後成功的專案。

最近一路學習敏捷管理,也一邊想著目前公司的運作是否有需要調整的地方,談到企業管理這回事,這個是以前的工作經驗所欠缺的,但是在目前的角色上卻是必需擁有的能力,從創業後請教了許多產業的先進好友,感謝給了我很多的建議,也願意在需要協助的時候,提供一些支持,也願意共同的在商務的拓展上合作,這些都是原本非我專業的領域,面對企業經營這個領域,我想會是未來最需要學習的專業。

最近看了一篇文章:「專業經理人共有的七個成功特質」,這是蓋洛普利用來自全球三十多年、數百個工作崗位和各行各業的頂尖員工的數據,看完後滿有所感的,以下這些面向雖然看似高大上,但仔細想卻是每個企業不可或缺的元素:
  1. 建立關係:創造信任夥伴關係,分享想法並完成工作
  2. 培養人才:通過優勢、期望和指導,幫助他人變得更有效率
  3. 引領變革:擁抱變化,設定與既定願景一致的目標
  4. 啟發他人:通過積極、遠見、自信、挑戰和認可來鼓勵他人
  5. 批判性思考:收集評估有助於做出明智決策的信息
  6. 溝通清楚:定期、簡明地分享信息
  7. 建立當責制:讓你自己和你的團隊對績效負責
文章最後有提到一個重點,不要試圖一次就完成所有的項目,期望同時提高對於團隊管理的技能,而是需要發展一個策略逐步達成。


人生的第一場簽書會

Published by Yi-Lang Tsai under , , on 7/28/2024 11:14:00 下午

話說寫了許多的資訊圖書,這次終於配合 InfoSec Taiwan 2024 國際資安組織大會的機會,辦了人生的第一場簽書會,在會場 30 分鐘左右的時間限量 100 本銷售一空,感謝碁峰 Sonala 多年來的支持,基本上她到那家出版社,我就跟到那出書,這也是一個 20 幾年的奇妙緣份,回想起大一的時候,跟當時的女朋友,現在的老婆 Sunny 26 年前為了隔天的一早九點半在出版社的會議,前一天晚上我們倆個半夜三點去搭統聯的夜車北上,一大早我們就出現在承德路的街頭,當時還是一個手機不普及的時代,也很感謝當時的儒林出版社,願意給了難得的機會,也開啟了我的作家之旅。

踏入寫作的領域成了資訊圖書的作家,在大學修課之餘最常看到我的地方,就是成大的圖書館,在大四畢業那年,看了這四年來的借書紀錄,超過 1,200 本,當然各種類型的圖書都有,但是資訊相關的書籍還是佔了大宗,畢竟資訊圖書的更迭速度很快,在當時的年代要學習新的知識,看書是最主要的管道。

圖. 成功大學圖書館

以軟體而言有的一年就會推出一個新的版本,經常拿到軟體公司提供的上市前的 Alpha 或是 Beta 測試版,就得趕快安裝,準備配合軟體的上市推出新的圖書,不過也受惠於作者的特權,我們可以在軟體上市前,就能夠拿到接近發行的版本,多年下來這也就練就了如何快速的規劃出一本圖書的大綱、各章節的分佈以及如何讓讀者容易學習圖書的內容,是個相當難得的經驗。

圖. 簽書會

這一次的簽書會,配合 InfoSec Taiwan 2024 國際資安組織大會一起舉辦,就在會議第一天的中午辦理,許多的好友相挺,一本不算少,十本不算多,一下子就把準備的書買完了,還有會眾自己在外面的書店帶來讓我簽名的,雖然整個活動只有 20 分鐘,但心中卻有許多的感謝與感動。這本「資訊安全概論與實務」的第四版,我深深被第一版到第三版的作者-潘天佑老師這段話所吸引與感動:「我寫的資訊安全教科書,前後出了三版,賣了十五年,謝謝老師和同學們的支持!兩年前碁峰出版社跟我討論出第四版,我實在沒有時間,就建議能不能下市算了。碁峰的專案經理對我曉以大義,說現在要找人寫一本適用的教科書很不容易,希望我能為台灣學生繼續奮鬥。於是我做了一個決定,就是無償轉讓版權,讓出版社找適合的人來更新、補充這本書。我不再是作者,也不分版稅。今天看到第四版出來了,心中甚感欣慰。成功不必在我,恭喜新作者,希望老師和同學們能繼續支持這本資訊安全教科書。謝謝大家(下台一鞠躬)!」,感恩潘老師的無私與付出,我們才能夠一同完成了知識的傳承。

以下是這本書的主軸:
  • 第一篇 資安認知與風險識別 
資安威脅來自於系統平台、應用程式的弱點,以及使用者對於資訊安全的認知不足,對於資料的保護、資安事件的處理、惡意程式的發展、社交工程與網路攻擊等事件的威脅,掌握資安風險的來源,以及識別可能帶來的影響與衝擊,都是面對資安的議題時,必須考量的關鍵項目。
  • 第二篇 信任與安全架構 
建立使用者的身份認證、授權使用的權限以及建立存取控制的機制,以對應資訊安全架構與設計的原則,從國際標準管理系統到建立安全等級與評估準則,透過密碼學來建立資通訊系統基礎的架構,在網路模型各個不同的階層建立對應的資安防護措施,以提供安全的運作架構。
  • 第三篇 數位邊界與防禦部署
面對強化的駭客與網路攻擊威脅,強化數位邊界與防禦部署的能力,以確保在資安威脅的衝擊下仍能持續運作,熟悉資安設備的角色與能力,將有助於將正確的防禦機制部署在正確的位置,強化多層次的防禦機制,建立網路、系統、端點等防禦的能量,以資安威脅情資建立防禦機制。
  • 第四篇 資安管理與未來挑戰 
面對資安的威脅,透過營運管理機制以及資通安全相關的法規,可以建立有效的管理制度,並且參考國際資訊安全組織的發展趨勢,掌握最新的駭侵威脅,對於新型態的攻擊手法,必須涵蓋雲端應用服務、物聯網安全與管理等面向,才能夠面對未來的挑戰。

以下是當天活動的部份照片,再次謝謝支持!

這幾年因為離開法人出來創業,還有相當多需要學習的地方,也少了許多可以寫書的時間,不過秉持了知識傳承的志願,在空閒之餘還是願意將個人所學、所知的知識與見聞,轉換成文字留存在人類的歷史中。

參考資料:

AI Ops 到 AI Sec 下的資安思維

Published by Yi-Lang Tsai under , on 7/26/2024 12:00:00 上午
從 AI Ops 議題成為下一世代大家期待的境界,到最近熱門的 DevSecOps 思維,當雲端服務平台盛行,各式各樣的雲端服務供應商出現,對於企業而言需要面對的 IT 架構除了傳統的資訊服務架構外,還衍生了許多需要與雲端服務融合的需求,也讓許多的企業開始思考,是否需要有更好的 IT 管理與維運的方法,利用目前所熱門的人工智慧,創造一個期待能夠發生的自動化營運管理境界,能源管理是早期大家都會想到的應用,從部署的感測器收集數據,做為分析與應變的參考,隨著 AI 算力的需求,可以想像的是接下來這幾年都會許多以 AI 算力平台為訴求的建置,這些都是吃電的怪物,從以前在法人工作的經驗,所能夠衍生的效益,經常是無法達標的。 

以使用者的角度出發,網路的品質好壞,遠不及應用程式效能帶來的體驗,雖然說應用程式效能的問題,可能來自於網路品質不佳所造成,但由於目前資訊服務的架構相形之更顯得複雜化,大量採用虛擬化、雲端化以及整合式的分散式運作平台的趨勢下,更顯示整體而言的應用程式回應效能,較單純從網路品質的角度來更為重要,若無法由資料流或是應用系統架構進行偵測點的部署,往往會出現網管人員與應用程式開發人員各說各話的情況。

圖.資料來源-2021 Gartner Magic Quadrant for APM

圖.資料來源-2022 Gartner Magic Quadrant for APM and Observability

近年來興起的 DevSecOps 的概念,希望打造一個以資安為基礎的開發與維運環境,今年在 InfoSec Taiwan 2024 跟 Ray 一起開了一門「組織資安願景設計與雲端安全指引實作」的 Workshop 課程,從管理面到技術面的實作,帶著學員打造企業的願景工程,參與的學員不乏部門主管或是資深的工程師等,在面對這個時代的轉變,都意識到了資訊安全對於企業的發展以及工作流程上的影響是越來越大了。

圖. InfoSec Taiwan 2024 實作課程

現在已進入了企業風險管理的時代,許多的企業面對駭侵的威脅時,都直接與能否持續營運有關,像前幾天的 CrowdStrike 出包以及微軟大當機,讓許多的企業感受到無法持續營運時,所帶來的巨大損失,一個資安軟體更新的出錯,導致了全球超過 850 萬台的 Windows 電腦當機,影響的產業更是涵蓋了各行各業,如果我們所依賴的資安防護是如此的脆弱,保護我們避免駭客攻擊的軟體,居然成了災難的源頭,以航空業為例,因為地勤用的電腦大當機,只能再次使用手寫機票來做為替代方案,增加了許多人工作業的時間,這也意味著資訊科技有著它脆弱的一面,當風暴來得又急又快,而且是原本要保護電腦的軟體變成始作俑者時,企業的業務持續運作該如此進行呢?這個問題是值得所有的人省思。

圖. 手寫機票

在電腦應用上,2038年問題可能會導致某些軟體在2038年1月19日3時14分07秒之後無法正常工作,所有使用POSIX時間表示時間的程式都將受其影響,因為它們以自1970年1月1日經過的秒數來表示時間,如同之前的千禧年問題,都是因為電腦系統在發展初期,受限於當時的軟硬體環境,設想不夠週全所致,這個也許是下一個需要關注的問題。

目前是一個什麼都要跟 AI 扯上關係的時代,但 AI 實質能夠為人類帶來的效益,以及可能帶來的風險,都還是一個未知數,但是隨之而來的是大量資源的使用,如同電影情節般的,未來是否 AI 會為了讓自己可以有足夠的資源運作下去,而做出了影響人類生活空間的事呢?只能期待這一天永遠不會發生,雖然許多的國家、組織都對於 AI 可能帶來的影響,制定了許多的法則,但可別忘了法律永遠是限制守法的人,不願意遵守的,就算制定再嚴格的法則都是空談。


 參考資料:

重新思考如何進入資訊安全的領域

Published by Yi-Lang Tsai under , , , on 11/12/2023 11:14:00 下午

自從去年成立了資安公司,這一年多來經歷了許許多多的挑戰,從產品的研發到商務模式的規劃,以及如何開拓市場,不斷的修正產品的功能,以符合市場上的需求,當然也與許多的商務夥伴共同合作,執行了許多的專案,服務了許多重視資訊安全的客戶,不過也遇到了少部份只想應付應付的客戶,在這幾年來資訊安全的議題成為政府、企業、學校到個人都關心的項目,國內相關的研討會不勝枚舉,有每年固定辦理的大型展會,也有許多資安產品或解決方案廠商辦理的主題式研討會,當然也有許多社群辦理的活動,這些大大小小的會議與活動,再加上近來網路詐諞與駭侵事件頻傳,令人對於資訊安全越來越重視,但尚存僥倖心態的人還是大有人在,總覺得資安事件不會發生在自己的單位或與自己相關。

從投入資訊安全這個領域已近 30 年,這一路走來看著資訊科技的發展,但也印證了資安技術的轉型,以及駭客攻擊手法的創新,雖然近幾年興起了一股資安風,從大專院校大量的開辦資安學程、開設資安相關的研究所等,都希望能夠讓學生在學校就知道投入資安領域所需要具備的素養與技能,不過這幾年因 CTF 等競賽的興起,也讓資安學習這件事有了不一樣的發展,許多人學習資安卻是為了參加競賽,當然不可否認在學習的過程,仍然會學習到許多的資安技術,但居限在以競賽為主的學習目標,與企業所需要的資安人才卻是不同的,也許主因就在於學術機構畢竟不是來自產業的第一線,無法掌握實際的需求,也許相較之下而有如此的發展就是正常的情況了,前者是資安產業所需要的資安人,但是企業中的資訊人員所應具備的資安技能,兩者的思維並不相同。

這幾天前往澎湖科大分享「如何進入資訊安全領域」一題,在課堂上與對資安有興趣的同學們互動,提供一些進入這個領域的方法,而隔天在當地好友的帶領下,除了品嘗道地的美食外,當然也走訪了幾個著名的景點,在發呆亭看了海面,聽著海浪的聲音以及耳邊呼嘯而過的風聲,內心除了感受大自然的神奇外,腦海中不自覺得想著資安的未來,在風平浪靜的海面下,可能是暗潮洶湧而無法查覺,若非熟悉海相的達人,可能在大海之中隨時可能被無情的吞嗜,一個不小心就可能失去了寶貴的生命;而這就如同我們面對虛擬的網路世界時,駭侵的威脅隨時可能出現,雖然我們都投入了許多的資安防禦機制,但卻不見得能夠看透整個網路所面對的資安風險,一個不小心導致了資安事件的發生,所遭受的損失就不可計數了。

在「奎壁山摩西分海」探尋著潮間帶豐富的生態時,看到了前人所留下來的石堆,由大到小的豎立在暫時露出的步道上,看著這座石堆不免想起人生的經歷,正所謂守成不易,一場組織內的鬥爭就可以讓耕耘十餘年的成果毀於一旦,從原本有能力自行研發建置平台的團隊,變得大大小小的事只能專案委外,看著發生的這一切,在事隔一年多來而感到不勝唏噓,但也只能祝福,所有的小人也是貴人,帶給我們的就是改變的力量;資安領域的養成須具備基礎的能力,例如:系統營運管理、網路安全架構、應用程式安全開發、資安數據的關聯分析、有效的資訊安全事件應變等,這些都是建構一個完整的資安團隊不可或缺的要素,而不是只說著一嘴好資安,可惜的是許多的主事者或是當權者並不一定有正確的認知,這也是考驗著自身的能力是否可以帶領團隊的角色,在人生的經歷中參與了許多國際資安組織,其中最受到影響的就是如何建立領導者(Leadership)的能力,因為這將會直接關係到事件執行過程的成與敗。

如何進入資訊安全的領域,除了本身的專業能力養成外,也需要有明確的目標以及找出最佳的學習途徑,許多對資安有興趣的人,需要思考一下自己的喜好,因為資訊安全是一門綜合科學,一個人是無法單打獨鬥的,需要能夠參與團隊的運作,各司所職再一起發揮綜效,這也是在處理資訊安全事件時,如果只看到一、兩個人忙裏忙外,其它的人只關心「到底是什麼原因?」、「什麼時候可以恢復?」等,就知道這個資安事件能夠找出根因的機率就不高了,因為只出張嘴的比做事的人多,當然就需要外援的資安團隊了,才有機會對於目前的事件進行仔細的調查。

學習資訊安全超過八成的人是由資安工具開始著手,這是一個好的方式,但也需要對於這些不同類型的資安工具,至少能夠熟悉絕大多數的功能與用法,像有時候在教網路封包的課程時,有的學員口口聲聲說教 Wireshark 太過簡單了,一直想要學別的工具,但在練習解析網路封包時,居然連過濾規則怎麼下以及如何找出 TCP Flow 都不知道,真的打從心裏佩服他,自我感覺有夠良好,但這樣的心態對於進入資安的領域,就成了最大的障礙,無法虛心的體認自己的不足,而失去了學習的契機。

資訊安全是門緊密扣合與細密分工的行業,但需要具備的專業領域各有擅長,從近年來興起的一股 DevSecOps 就不難看出,以前應用程式的開發團隊,只需要滿足使用者期待的功能開發,上線後就交給維運的團隊,隨著近年來駭客攻擊手法的進展,每隔三到六個月就可以發現一個全新的駭侵手法出現在我們週遭,基礎能力的建立在資訊安全的領域中是相當重要的,很多人問我說,在學期間要學習什麼,將來才能夠投入資訊安全的行業,其實這個答案並不困難,只需要問自己對資訊安全的那個項目是有興趣的,然後結合自己擅長的技術,就能夠在資安領域中有著一席之地。

聽見海的聲音,在風和日麗時,是令人感動的,但在狂風暴雨時,卻是令人感到畏懼的,資訊安全也是如此,當天下太平時,大家都會覺得資安是只會花錢的事,但是出了資安事件,這些平時辛苦保護數位邊界的人,就成了代罪羔羊,這是不合理的,最近有個協會喊出了「No Money, No Security」,這句話真的道出了許多資安人的心裏話,每次提需要資安預算時,總是被主管問遍所有的理由,最後還不一定獲得同意,不然就是七折八扣拿不到原本心目中的預算,但發生資安事件時,主管就像得了失憶症一樣,總覺得已經給了預算居然還出事,那就是管理人的問題了,早已置身事外,只等著開事件的檢討會議。

接近年末,感恩今年邀請演講的單位,也讓我有機會介紹公司的產品,幫助有需要的人進入資訊安全的領域。


Infosec Taiwan 2020 國際資安大會 後記

Published by Yi-Lang Tsai under , , , , , , , , on 12/19/2020 11:34:00 下午
2020 年是一個充滿挑戰的一年,年初開始的全球 COVID-19 大流行,直接對於原本所熟悉的世界帶來不小的衝擊,從三月份的時候一直就考慮今年的大會是否要延期,當然後續也因應疫期發展的考量在11月初辦理完今年的 InfoSec Taiwan,這段期間最常被支持會議的企業夥伴詢問的,就是今年的會議到底是否可以順利舉辦呢?幸好一切都順利的完成,為了辦理今年的會議,我們從原本位於地下室的台大集思會議中心,移到了台北文創會議中心,主要是考量疫期的影響,希望讓會眾有個更為舒適的空間,不過相對的整個場租成本就較去年成長了近 30%,對於非營利性質的聯盟而言,真的是一筆不少的負擔,不過也得感謝今年廠商的熱情贊助,讓今年的活動可以順利完成,因為今年會議日期調整的關係,無法在暑假期間辦理,也讓許多還在學的學生無法參加,在此也代表主辦單位說聲抱歉,這實在是一個不容易的決定,不過 2021 年會議會再度回到七月份舉辦。
過去許多人也經常問我,InfoSec Taiwan 會議與國內其它的資安會議有什麼不同?其實台灣受限於特殊的國際關係,並無法實質參與許多國際上的正式組織,例如:ISO 等,而目前台灣數位安全聯盟扮演著 The Honeynet Porject、Cloud Security Alliance 以及 OWASP 三大國際資安組織在台灣的推手,經常與這些國際組織往來的過程,看到許多全球正在發展中的趨勢,透過這些國際組織的角色,也有機會可以參與全球資安的策略與發展,而這些潛在的動能卻是可能影響國內企業發展的重要機會,因此除了扮演好每個組織台灣分會的角色外,也希望讓國內真正可以接軌國際組織,當然一些熟識的朋友可能會聽到我們談過,為了要保有「Taiwan」這個名字所進行的努力,這些都是目前幾位在聯盟內的成員所堅持的最後一道防線,也許在默默為這塊土地真正做了這些事,也不會大張旗鼓的宣揚,但這些對台灣默默付出的貢獻絕對是值得肯定的,個人也感謝一路走來有這群夥伴的支持。


在今年的年會期間,我們也新增了一個來自歐洲的國際組織 - CSCIS,全名是「Center for Strategic Cyberspace + International Studies」,當然也期待在 2021 年能夠讓它在亞太區越來越活躍,希望有機會讓亞太區總部真正能夠落地台灣,去年在幾位產業朋友的支持下,成立「台灣網際空間與安全策略發展協會」,今年受限於疫期的影響,並無法達到當時大家的目標與期待,不過展望 2021,從全球大環境的發展趨勢,將會是重要契機的一年。 


一天的社群會議加上兩天的主議程,感謝多位專業講師的分享,平時大家分別服務在不同的公司,也在資安領域中各有擅長,透過三天的會議分享,可以提供與會人員從不同的面向來面對資安威脅,也可以透過這些講師們的經驗,找到對於目前資安問題有幫助的解決方案,畢竟 InfoSec Taiwan 國際資安大會主要服務的目標對象就是各行各業,尤其在目前的時代中,資安已成為各領域不可忽視的重要問題。


每年的 InfoSec Taiwan 會議期間,也是台灣數位安全聯盟與精誠資訊辦理企業防禦競賽 Red Alert 2020 的決賽,今年也已邁入第三年了,從三年前一改典型的競賽模式,將參賽的隊伍變成了資安防禦者的角色,而不再是傳統的搶旗賽(CTF),需求的聲音也來自許多往來的企業,畢竟在職場上的資訊人員或是資安人員,重點都在於如何保護企業的數位邊界,企業需要的資安人才必須熟悉如何運用現有的資源進行資產的保護,因此如何透過研討會、培訓甚至是競賽活動,替企業找到適合的人才,這應該會是後續的重點,畢竟資安是一門綜合技術的學科,必須對於系統安全、網路安全、資安管理系統以及產業應用領域的需求能夠瞭解,才有機會真正幫忙企業解決所遭遇的問題,而具備這些資安技能的人,將成為真正搶手的資安人才。


每年的年度會議,從規劃、籌備到執行,經常都需要花上六個月的準備時間,才有機會把會議辦好,從會前在議程主題的安排、講師徵求、贊助商邀請,進入 60 天的準備期,需要處理好文宣、講師聯繫、行程細節等,最後才能夠在三天的會議期間,將準備到最好一面真實的呈現,其實這幾年以來在台灣數位安全聯盟有限的人力資源下,可以將每年的年度大會辦好,除了不斷的磨練外,就是一份對於資安的熱忱。


最後,感謝今年所有協助 InfoSec Taiwan 2020 國際資安大會的夥伴,有來自 RAT 資安社群與企業的人力支援,不論大家所負責的工作是什麼,都是整個活動中不可或缺的一環,謝謝大家的支持!


謝謝來參加今年的 InfoSec Taiwan,期待在 InfoSec Taiwan 2021 看到您!

Cyber Security 2020 我見‧我思‧我聞

Published by Yi-Lang Tsai under , on 4/13/2020 01:30:00 上午
打從 2020 年一開始,就是個不平靜的一年,全球的 Covid-19 疫情帶來重大的衝擊,直接影響了我們的生活,真實的世界如此的紛擾,而網路世界也是波濤洶湧,遠距的在家工作模式,一夕之間成為每個企業必須思考的問題,對於資訊安全這個領域,我想每個人的心中都有不同的想像,在長期從事資訊安全領域相關研究,也一再的驗證了「資訊科技的發展,始終來自於人性的需求」,但資安的威脅卻也同時伴隨而來,目前最熱門的議題,除了疫情的發展之外,從資安的角度來說,就是如何利用目前可行以及容易取得的解決方案,延伸企業的數位邊界,在遠距工作時也同樣能夠獲得資安上的保護。

從年初開始的 RSA Conference之後,許多的國際資安會議紛紛受疫情的影響而延後辦理,不過從今年 RSA  Conference 的主題「Human Element」,由人的觀點開始思考資安的元素,這也是因為許多的資訊服務,因為行動裝置或是穿戴裝置的普及,萬物聯網的時勢所趨,必須再次的思考資安對於我們應該扮演的角色,以及需求滿足的元素,而其中的關鍵元素更是缺一不可,這也印證在這次的疫情之中,常用來確保通訊安全的  VPN 技術,只是最基本的要求,如何進一步的確認遠端的連線是被賦予權限的當事人,這個是必須納入思考的議題。

圖. RSA Conference 2020

「Power of Data」數據的運用在此次的疫情中顯得格外重要,數據所帶來力量,如何掌握與呈現,對於做決策這件事而言,這是相當重要的關鍵,如果因為資訊的掌握度不夠或是錯誤的資料,在進行決策或是部署一階段的防禦而言,就非常容易發生誤判的情況,目前網站上有許多的疫情統計數據發佈平台,不過個人還是主推由國網中心所開發的 Covid-19 Dashboard,同時匯整了國際上幾個主要平台的數據統計,最重要的是呈現在地化的資訊,可以讓我們在這一波的疫情中,五分鐘更新一次全球的數據異動,隨時讓我們掌握疫情的發展,這是一個相當成功由數據力所帶來的成果。

圖.NCHC Covid-19 Dashboard

在資安的領域中,早已沒有國家的邊界,網際網路的發展,已是一個地球村的概念,以全球地圖的方式來呈現,在資安的數據統計上應用得相當多,由 IP 位址就可以定義來源的國家、城市以及所管理的IASP(Internet Access Service Provider),因此對於資安事件的追蹤上,來源與目的地是重要的兩個關鍵, 其中用的通訊協定以及觀察到的行為就是用來進行惡意行為與否的判斷,在這次的疫情之中,人與人之間的交流,交通工具的運輸,就如同網路世界一樣,對於防疫措施不足或是輕忽所帶來的影響,則必然成為下一個重災區。

圖.NCHC Covid-19 Dashboard

國與國之間的往來,主要以飛機、輪船或是陸路運輸的方式,在目前疫情嚴重的時候,以空中的運輸為例,在 Flightradar24 的網站上,仍然可以看到許多的班機往來,不過仔細一看,大多數都是貨機,客機的數量大多以各國自己國內的運輸為主,跨國的航班因為國際間的邊界管制,而變得相當的少。

圖.Flightradar24 

目前疫情嚴峻的國家,在天空中的飛機一樣的多,如何做好邊界的管控,就成為相當重要的一環,避免因為外來的威脅造成疫情的擴大,在企業所必須建立的數位邊界,也是同樣的道理,只要是連網的設備,就必須考量其所面對的資安風險,一旦邊界被突破後,如何快速的應用與救災,建立企業的數位韌性(Digital Resilience)。

圖.Flightradar24

真實世界雖發生如此嚴重的疫情,但在網路世界中也沒有想像中的平靜,尤其這段時間當大家足不出戶時,取得資訊的管道主要就得依賴網路科技帶來訊息,這陣子在工作的環境中,最明顯的不同就是實際的出差變少了,但是線上的會議一個也少不了,經常在辦公室中坐著,參加著一個一個的視訊會議,再加上前陣子 Zoom 所衍生的資安議題,在三月份也有相當多的郵件社交工程攻擊,就是假冒邀請參加線上會議的名義,讓收到郵件的人若未仔細判斷就可能感染到惡意程式,因此在數位化的工作環境中,建立對於資安的基本認知,也是確保企業數位邊界防禦的關鍵,畢竟人往往是資安最脆弱一環;至於要問我那一個視訊軟體最安全,這個就如同人生一樣,得「把握當下」,選擇目前公認最安全的軟體,但是其中一個關鍵,如果發現了重大的弱點,修補的速度也是一個重要的指標,表示對於資安風險的處理能力,畢竟並沒有百分百的軟體工程,也不存在百分百的安全軟體。

圖.Co-Life 會議系統

如何知道已經被揭露的資安風險呢?從 CVE 網站來查詢是一個重要的管道,或是利用國內外常用的 ISAC(Information Sharing and Analysis Center) 情資分析與分享機制,也能夠獲得相關的資訊,其中特別針對近期的熱門軟體 Zoom 為例進行查詢,其中就不難發現在今年已有三個相關的資安風險,多數與使用者端的軟體以及資料的隱私保護有關,這些資訊其實大多數的企業都不會主動發覺,從被發現到修補之間的時間差,才是我們所關心如果進行資安風險管控的關鍵。

圖.CVE (Zoom)

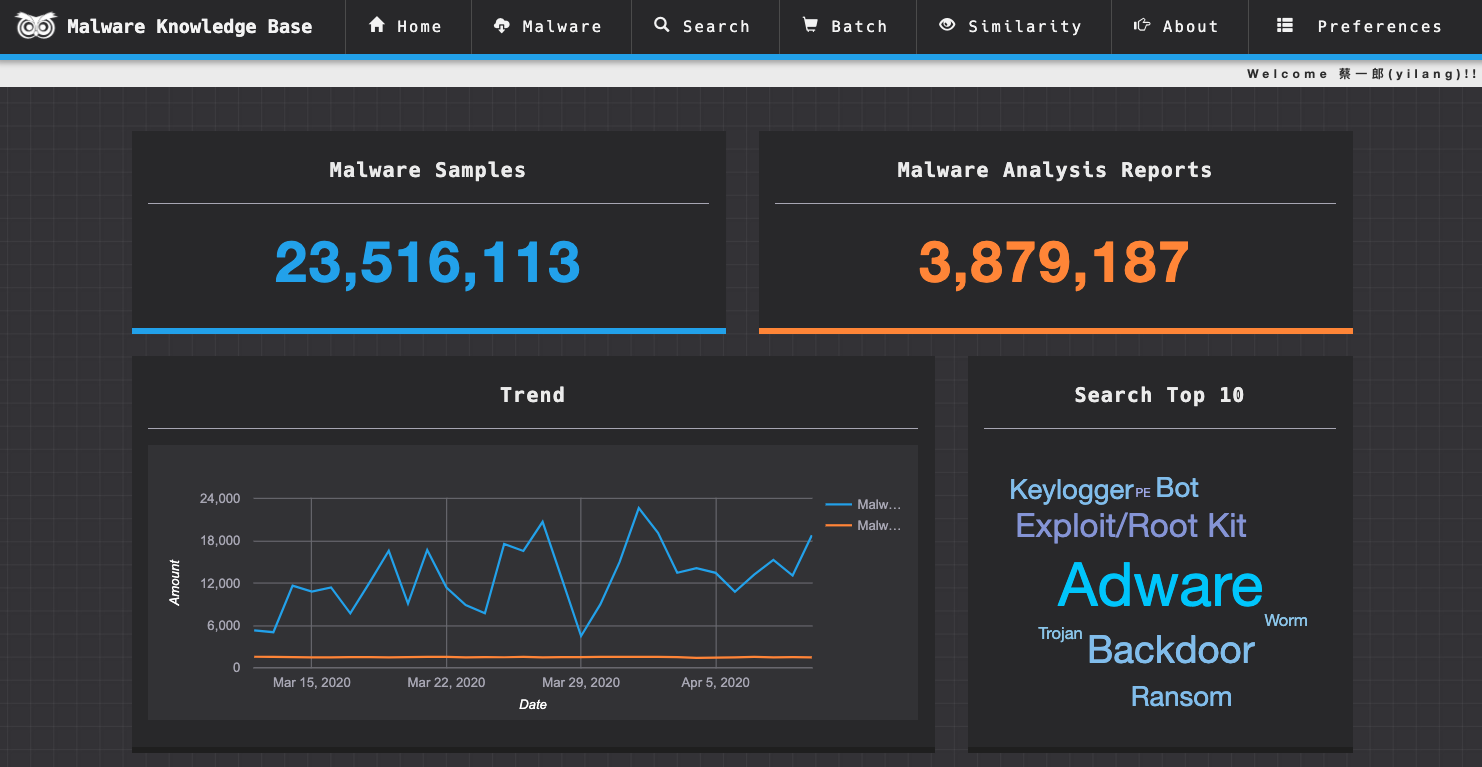
惡意程式的活躍程度 ,隨著疫情的發展更加的快速,在三月份所看到的惡意程式活動並不亞於過去,反而新的惡意程式配合的社交工程的攻擊,而大量出現在網路上,透過目前所建置的惡意程式知識庫進行收集與分析,其中誕生最多惡意程式達到一天二萬多隻,這個數字的成長,背後的意義代表著網路世界的另一場風暴正在蓄勢待發,讓我們不得不持續關注與留意後續發展,目前平台上的惡意程式樣本總數也達到了2350萬種以上,如果有需要檔案風險分析服務的人,也可以善用國內的  VirusCheck 平台。

圖.惡意程式知識庫

國際的情資平台相當多,以下將從實務運用以及手邊有的資源進行介紹,資安事件的調查與風險對於資安領域的研究而言,這是最花時間的,往往在資安應用上所產生的大數據,要找出關鍵的資安威脅,真的就如同大海撈針一樣,從以前的資安防護到現在的威脅獵殺,都希望能夠找到關鍵的資安問題,像前幾年的一部電影-關鍵報告(Minority Report),必須在有限的時間內找到關鍵點,避免威脅的發生,從 Anomali  ThreatStream 的威脅情資中,就不難發現近期的攻擊威脅,SPAM、BOT等 成為最大的威脅類型,這也對應了近期的資安威脅以社交工程的釣魚郵件為主,駭客利用惡意程式建立殭屍網路(Botnet)。

圖.Anomali ThreatStream

將最近所發現與 Covid-19 有關的惡意程式進一步分析,目前在情資平台能夠識別出該檔案存在資安風險,這是運作在 Android 平台上的惡意 APP,以取得即時疫情資訊的說法,引誘使用者進行安裝,安裝後將會造成使用者裝置上的隱私資訊遭到竊取。

圖.Kaspersky Threat Intelligence Portal

取得可以使用的入侵指標(IOCs, Indicator of compromises),可以建立偵測與防禦的機制,整合現有的資源進行異常活動的告警,由此案例可知,目前攻擊者所攻擊的目標,已經從典型的資通訊系統延伸到行動裝置上,在現在數位化與行動化成為顯學的時代,使用者透過這些裝置的連網,配合所安裝的  APP 就能夠快速的接取遠端應用服務平台所提供的資訊,如何建立安全的通訊方式以及保護重要的資料,對於企業而言都是相當重要的,因為目前絕大多數的服務平台都已轉移到雲端的平台中。

圖.Alien Vault OTX

目前網路上有許多的情資服務,有些是開放交換的 ,也些是針對自己的客戶,也有的結合本身的資安產品,因此在分析手邊的資訊時,最好能夠透過不同屬性的平台進行驗證,因此將同樣的資訊在其它的國際情資平台上進行查詢,同樣的也揭露了該程式所帶來威脅,經過綜合的分析與資訊的掌握,瞭解不同的情資平台所呈現的訊息,對於資安分析人員而言,也是相當重要的佐證資訊。


圖.IBM X-Force Exchange

許多資安分析人員熟悉的 VirusTotal 也是一個可以做為查詢資料的地點,可以知道這個檔案在不同的偵測引擎所呈現的結果,當然如果越多人說它有問題,那應該有問題的機率就越大了,不過還是得提醒一下,如果是與企業營運相關的文件或是有機敏資料考量的檔案,建議還是不能夠直接上傳檔案,避免因此而衍生資料外洩的風險。

圖.VirusTotal

2020年從資安領域的角度來看,是一個世代的轉換,也是一個加速走向數位化與行動化的一年,因應疫情的影響,加速了許多資訊服務平台的開發,遠端的工作模式越來越需要資訊科技的協助,其中當然包括對於資安的考量,結合雲端應用、行動應用、數位化服務以及隱私安全等議題,現在要推動許多的應用服務時,也不再單純的考量功能面的滿足,也需要兼顧資安上的防護能力,對於企業而言如何因應員工在家工作 (WFH, Work From  Home) 的需求,長久以來被企業所忽視的「數位邊界」議題,卻成為所有企業必須思考的問題,而且不再是一個開放式的題目,而是一個需要解決方案的時機點。

參考網站: