蔡一郎的部落格

Yilang's Blogger

CloudSec 2012 Taiwan Keynote-從CSA看雲端服務與資訊安全威脅

Published by Yi-Lang Tsai under , , , on 8/31/2012 07:22:00 上午
主講者:CSA(Cloud Security Alliance)雲端安全聯盟台灣分會創辦人暨研究小組召集人

雲端服務成為下一波網路攻擊的目標,新概念的服務導向型態,推動了下一波的資訊科技革命,進階的攻擊手法目前已朝向組織化、精緻化發展,大規模的攻擊行為已不多見,取而代­之的是經過精心設計的網路攻擊,其中利用各種惡意程式感染受害者為當下最常見的手法之一,將針對雲端服務的安全問題進行探討

從雲端安全聯盟(CSA, Cloud Security Alliance)的角度,分析目前常見的資訊的竊取或是大規模的攻擊活動,其中對於惡意程式行為模式的掌握,對於特徵比對的方式進行偵測,變種速度快,系統一旦感染,防­毒軟體不易偵測與清除等特性進行介紹;CSA依據不同的研發主題,已啟動了近二十個工作小組以因應目前雲端服務的發展趨勢,並嘗試從學術、產業、政府部門等角度,針對雲端­服務的安全問題進行研析,雲端服務的平台受到特定的攻擊,造成雲端服務平台的資源耗盡或系統弱點被廣泛的運用,其中所隱藏的風險,將挑戰使用者對於雲端服務平台的信賴程度。

面對此種威脅,透過深入淺出的介紹,帶領與會人員掌握與瞭解雲端服務需要解決的資訊安全威脅與面臨的挑戰。


相關網站
Cloud Security Alliance
Cloud Security Alliance Taiwan Chapter

數位鑑識之磁碟複製篇

Published by Yi-Lang Tsai under , on 8/30/2012 01:53:00 下午
數位鑑識在近一、兩年來,在國內有越來越熱門的趨勢,今年因應個資法上路,未來可以想像到的就是發生資訊安全事件,例如:機敏資料外洩時,必須透過一套可以被信任且標準的處理流程,首先介紹在事件調查過程中,經常會使用的磁碟複製設備(Talon),這個設備主要用來將需要採證的目標主機上的磁碟進行複製,這個是最重要的處理流程之一,除了必須確保資料可以完全且完整的複製之外,還需要符合法證上需要的不可否認性的要求,這個也就是這類型的設備價位偏高的原因之一,因為在設備本身硬體的設計上,就需要避免原始的證物遭到污染的可能性,以往進行磁碟複製時,往往會使用DD之類的工具,不過因為這樣的複製方式,必須先將磁碟與運作中的系統連結,除了可能會讓原本想要複製的磁碟遭到資料上的異動外,也可能無法做為未來法庭上的證據,再來就是複製磁碟的時間太久,因為目前的磁碟容量越來越大,超過1TB的磁碟已是相當常見的,採用軟體的方式來處理,最令人無法接受的,就是需要相當久的時間,才能夠完成磁碟的複製,這些都不是可以被接受的。


可攜式的硬碟複製設備,經常就需要帶著前往出事的地點,直接在現場進行受害主機的硬碟複製,因此需要相當快的處理速度,以目前使用的設備而言,每分鐘目前可以達到資料擷取6 Giga Bytes以上的處理速度,可以大量的節省現場取證時製作映像檔的時間,將想要進行採證的硬碟接上設備後,首先必須先確定是否可以被識別。

一般來現場之前,都會先準備好夠大的硬碟準備進行資料的複製,如果還沒完成這個程序,就需要先將目標硬碟進行抹寫(Wipe)的處理程序,以避免原本的目標硬碟上,有殘存之前的證物。

進行抹寫(Wipe)之前,需要先輸入工作日誌的檔案名稱,一般我們會以當天的日期,再加上序號或工作編號之類的方式,以方便日後可以快速的依據事發的時間,進行資料的查詢。

雖然已經是專用的設備了,進行目標資料的抹寫,還是需要許多的時間,所以這個程序最好在出發前就先做好,或是平時先準備好幾顆已完成處理的硬碟備用,可以縮短在事發地點作業的時間。

接著介紹一下這個設備的外觀與相關的界面,從正面來看主要是設備上的鍵盤,可以提供我們輸入一些簡單的資料,左方有三個簡單的按鍵,以確定執行或是進行功能的設定,而右方是目前設備狀態的置號,而中央的液晶螢幕,則是主要的觸控式操作界面,功能選單的操作,都是直接在螢幕上以觸控的方式操作。

設備本身在界面上的設計,就必須思考到各種可能性,以及目前電腦常見的連接界面,包括Serial、1394、USB等,當然還需要有電源的連接埠。

另外也支援一些常見的儲存媒體的型式,各種不同的記憶卡,在設備的下方也可以找到相對應的插槽。

對於硬碟的複製設備而言,硬碟界面的支援當然是最重要的,分別以S1與S2代表不同的資料來源,在界面上也同時能夠支援目前常見的硬碟界面與電源接頭。

把設備打開,就可以看到目標硬碟的界面,分別以D1與D2來識別,在這必須選擇與來源硬碟容量相同或是容量更大的硬碟,當做複製後的硬碟。
採證是進行事件調查相當重要的一個步驟,必須能夠確保複製後的資料與原本的一模一樣,也必須避免因為作業上的錯誤,造成原始硬碟資料的損壞,這些都是在採證中需要特別留意的。


從CloudSec 2012 Taiwan看台灣雲端安全發展

Published by Yi-Lang Tsai under , , , on 8/26/2012 12:13:00 上午
近幾年不管是不是在IT資訊產業,經常都能夠從媒體報導或是網路上聽到與看到「雲端服務」這幾個字,到底「雲」是什麼呢?從以前到現在真的是眾說紛云,有人說網路服務就是雲端服務,也有人說雲端可以讓企業更具競爭力,但是到底什麼是「雲」,總是沒人可以講得很清楚,雖然「雲端服務」這麼的熱門,不過滿有意思的是,在台灣願意使用雲端服務或是雲端平台的企業真的是少數,可能是民族性或是自我的掌控慾強的關係吧!我們很喜歡「看得到,才心安」這樣的思維,除了個人使用的平台之外,目前願意把「關鍵性應用服務」的系統放上雲端的,或是直接採用雲端服務供應商提供的平台環境的,是一個兩極化的情況,一者是擁有完整的資源,為了企業內部或是資訊系統管理上的需求,想要自己建置「私有雲」的,二者是沒有什麼資源,想要節省開支的中小型企業,或是SOHO工作者,透過雲端服務供應商提供的環境,很快的就能夠擁有以前需要自己購置或是自行營運管理的資訊平台,這可以讓許多的企業專注於發展自我的專長即可,而不需要花費太多的人力、物力投入資訊服務的平台,至於何者為優為劣,這個是一個見仁見智的問題。

此次有機會以Cloud Security Alliance台灣分會創辦人暨研究小組召集人的角色,在CloudSec 2012 Taiwan擔任Keynote的講者,除了正式向國內介紹CSA這個目前在國際上主要推動雲端安全的組織之外,也可以分享一下個人對於雲端安全議題的所見與所聞,是一個相當好的機會,這個會議是由Trend Micro(趨勢科技)主辦,在亞洲地區主要的國家辦理多場次的Cloud Security相關的大型研討會,除了介紹目前的發展主流外,也可以聚集許多的從業人員與研究人員,共同商討與瞭解目前最新的趨勢與相關的成果。此次以「從CSA看雲端服務與資訊安全威脅」為題,介紹了雲端運算、國際資訊安全會議的趨勢與潮流、Cloud Security Alliance(雲端安全聯盟)、CSA的主要研究議題以及如何面對目前新世代的資訊安全威脅,這些都是目前許多人在使用雲端服務時,可能會面臨到的問題,需要正面的瞭解,並且能夠找到解決方案。

此次與會的同業相當的多,幾乎是座無虛席,把六福皇宮的會議廳擠得滿滿的,場外也有許多的贊助廠商,在現場介紹雲端服務安全防護的解決方案,或是介紹目前最新的產品,這些對於許多與會人員而言,都是相當重要的資訊,可以透過這樣大型的會議,一次掌握主流的解決方案與相關的產品資訊。

從這麼多人來參加這個會議,可見目前雲端安全的議題,仍然是大家關心的問題,主要在於如果提高雲端服務使用者的信心,並且能夠信任雲端服務的供應商,才能夠順利的讓雲端服務讓大家所接,這往往是最困難的,因為觀念與認知的改變與教育,並非一朝一夕就能夠達成,而是需要經年累月並且不斷的進行相關的資訊的傳達,才能夠發揮預期的成效。

每次在一些會議或場合,與大家分享個人的所見所聞,就有許多的感慨,目前在台灣,真正的雲端服務平台並不多,大多數的服務型態仍與傳統台灣資訊產業的特長有關,從基礎環境的規劃與建置、進入平台的營運與管理,讓不同的設備與部署方式,可以整合在同一個平台之中,這個是台灣系統整合技術的強項,但這樣的專長卻可能限制了我們的發展,目前台灣的產業面臨的需要轉型的階段,有人提出需要發展「軟實力」,或是投入「文創產業」等,其實這不過是看到國外在這些方向的發展,而急就章的以此為發展的方向,不可否認的台灣有許多的文化資產,也有許多的專業人才,但少了發揮的空間與環境,政府推動的許多計畫,往往都想要立竿見影,投資個一、兩年就想要解決問題,或是取得領先的地位,而所規劃的資源,往往又淪為預算執行率遠勝過其實質的內涵。

台灣的雲端相關產業,可以從以下幾個面向著手:
  • 策略 1:聚焦
  1. 資安產品製造商聚焦資料保全與存取保護、雲端安全服務及雲端安全軟體之研發。
  2. 雲端服務稽核與資料管理、雲端運算平台安全及資通訊基礎設施安全則由服務供應商依據國際標準,整合國內外產品及解決方案來切入。
  • 策略 2:發掘新機會
  1. 在行動雲端服務、數位匯流服務等新興產業領域尋求新的資安產業發展機會。
  2. 積極發展從終端設備、傳輸網路到雲端服務之完整而前瞻的解決方案。
  • 策略 3:促進需求
  1. 發展可建立中小企業用戶與雲端服務供應商彼此信任的公有雲營運模式與解決方案。
  2. 加強中小企業主及一般消費者之資安認知。
  • 策略 4:本土紮根、國際接軌
  1. 成立專家工作小組,從政府運作及公共服務需求出發,協助制定行動及數位匯流等雲端服務的資安、稽核與認證相關規範。
  2. 與國際標準接軌。
  3. 投入政府資源,鼓勵產學研開發有效之解決方案,以導引雲端資安產業之發展。
  • 策略 5:優化資安人才培育與就業環境
  1. 強化產學研合作,改善雲端資安人才培育機制。
  2. 營造有利於資安人才職涯發展的產業環境。
  3. 改善大型資訊整合、數位鑑識等領域的人才缺口。

媒體報導-APT 入侵傳統資安防護潛伏企業內部伺機發動攻擊

Published by Yi-Lang Tsai under , , on 8/22/2012 02:16:00 下午


2012美國拉斯維加斯之行(一)

Published by Yi-Lang Tsai under , on 7/27/2012 03:01:00 下午
每年幾乎都到會美國的拉斯維加斯參加Blackhat以及DEFCon,今年原本想換其它同事前來,不過後來因為行政作業上的一些問題,最後還是得自己來參加,而與以往不同的是,這次沒有同事一起來,只有獨自前往美國拉斯維加斯參加,算一算也是第三次來這個會議了,換個角度與心態想,放輕鬆後,更可以細細品嘗漫長旅程帶來的心靈沉靜,也可以趁機讓自己有機會思索四十而立之後的未來該如何打算,帶著標準的出國行李,一個隨身的後背包以及一只行李箱,雖然只放了三分之一,但是依以往的 經驗,需要帶回許多的包包與禮物,行李箱還是大一些比較夠用。


自從有了高鐵後,真的成為我出差或旅遊絕佳選擇,大多數都是直接搭高鐵前往,再配合台鐵、捷運或是汽車等不同的方式,都能夠抵達目的地,此行預計先前往桃園,Check In後再前往桃園機場等候。

此次出國搭乘長榮航空的班機,因此就可以輕鬆的在高鐵站就辦理報到,並且直接託運行李,然後再轉搭統聯客運前往機場,自從國內的航空公司有這樣的服務之後,真的讓前往機場的路上輕鬆很多。

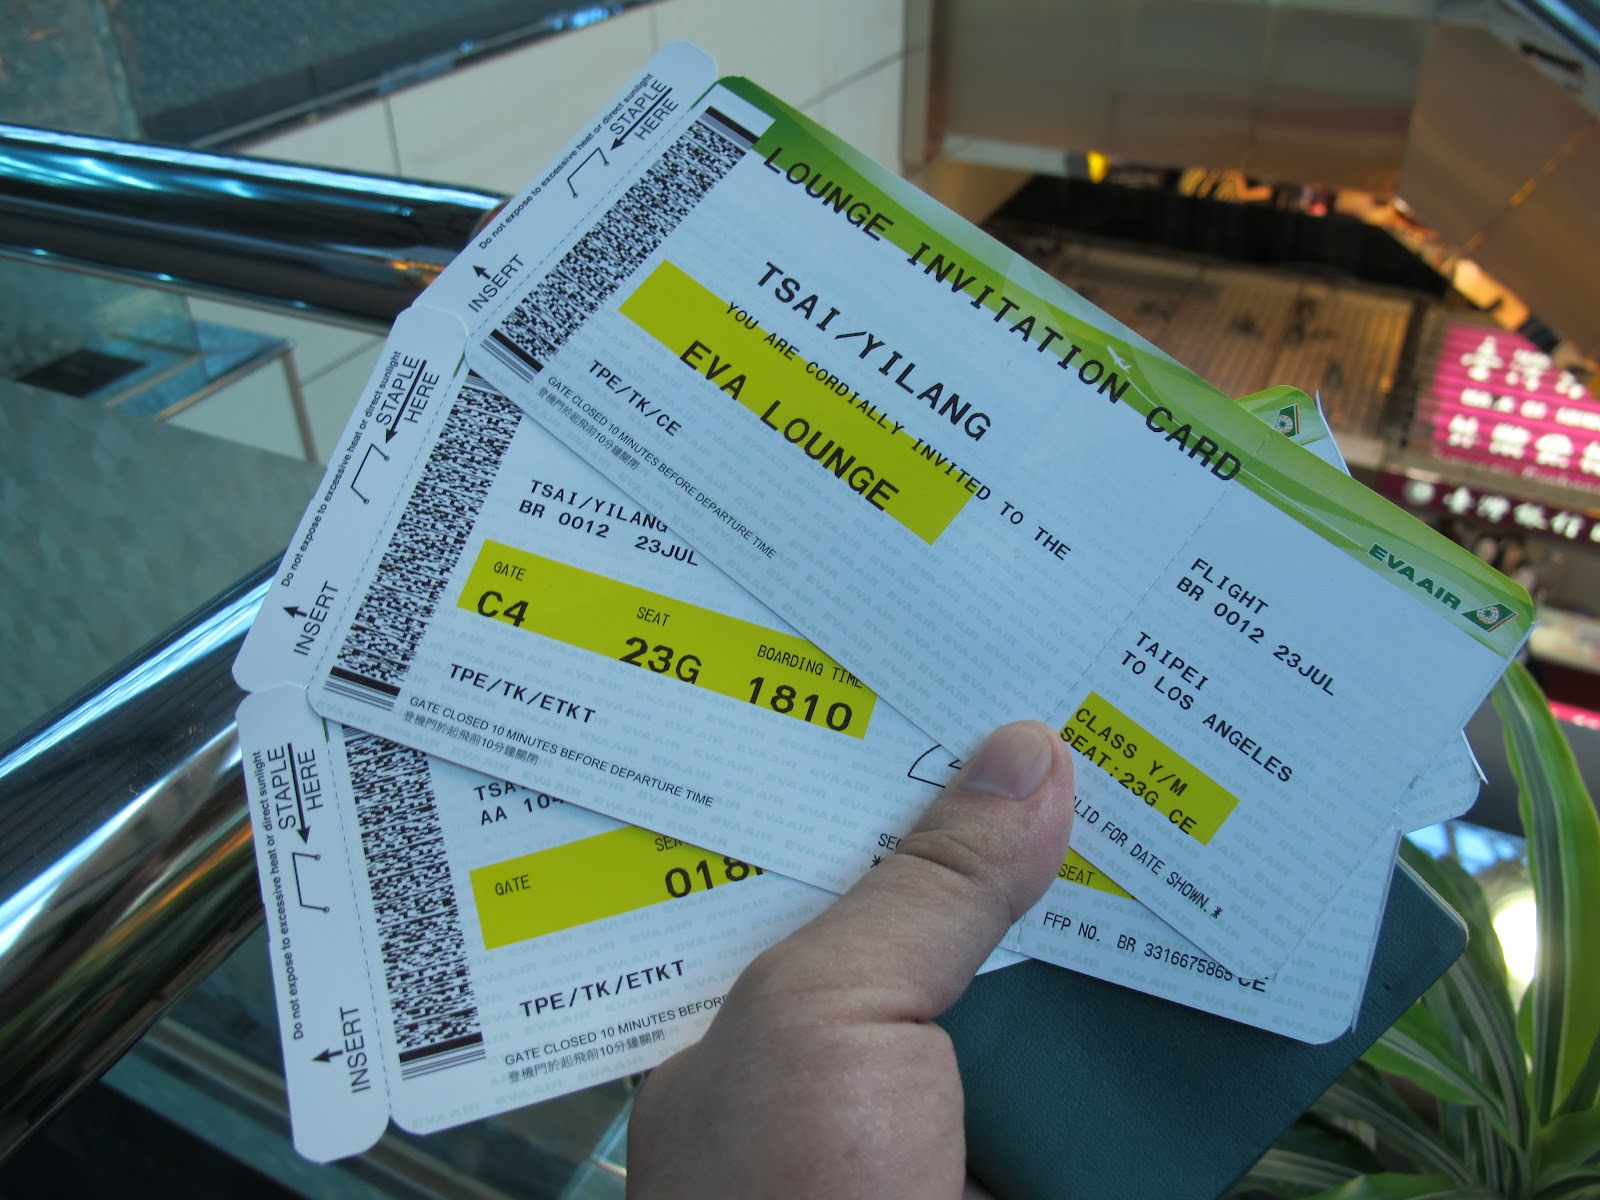
此次有拿到長榮貴賓室的招待券,待會準備前往貴賓室候機,這邊比在登機閘門旁的候機室舒服多了,還有免費的網路、餐點、飲料等可以享用。


在登機前看到最近長榮一直主打的「Hello Kitty」飛機,整台飛機上都有Hello Kitty的圖案,想必很多粉絲會相當的心動,想要搭這班飛機出國旅行。

包括候機與飛行的時間,總共超過20個小時,每次來美國真的是夠遠的,不過終於順利的抵達了,此行入住Blackhat USA 2012會場對面的Flamingo Las Vegas Hotel,這家飯店最具代表性的主題,就是後方有個動物園,其中有這家飯店的代表動物-紅鶴,還滿多隻的,當然還有其它的動物,在沙漠中的城市有這樣的景色,倒是滿特殊的。

幾次來拉斯維加斯的印象,除了「熱」還是「熱」,還好白天需要參加會議,不然在外面的溫度,高達四十幾度,而且身上的水份流失很快,一定要經常的補充水份才行,這次來最大的感受,就是免費的無線網路變多了,以前只有McDonalds有免費的無線網路,現在連Starbucks都有了,有來這的朋友可以多多利用。


[IS]2 Workshop 2012實戰課程

Published by Yi-Lang Tsai under , , on 7/21/2012 04:06:00 下午
今年第一次辦理的[IS]2 Workshop是幾經考量之下,決定辦個與眾不同的資訊研討會,雖然以Workshop辦理的資安會議的方式,在國外是滿常見的,但是國內的資安會議有時候礙於投資成本以及辦理的課程主題不明確,或擔心無法收支平衡,大多數的主辦單位並不會做這樣的規劃,既然[IS]2是由兩個國際資訊安全組織所主辦的,當然需要引入不同的思維,此次安排了四門技術實戰的課程,包括了HonEeeBox Rapid Deployment、Malware Lifecycle and Botnet Monitoring using Honeynet Technology、Cuckoo Sandbox: How deep the brid's nest goes以及Malicious PDF Analysis,這些課程都由國內外知名的講師或是Honeynet工具軟體開發的作者,親自在台灣為學員講授最核心的資訊安全技術,也感謝參與人員的支持,讓此次的教育訓練課程順利成功,也為這次的會議劃下美好的回憶。


[IS]2 Workshop 2012後記

Published by Yi-Lang Tsai under , , on 7/21/2012 02:41:00 下午
從會議結束一直忙到出國前夕,終於有點時間整理一下今年的[IS]2 Workshop 2012會議的資記載,[IS]2是Innovation Information Security Summit的縮寫,中文可以翻成「創新資訊安全高峰會」,很多人問我為什麼要稱做[IS]2,當初的理念與想法,主要是想要結合已超過十年歷史的The Honeynet Project以及近三年剛誕生,但是已具有影響地位的Cloud Security Alliance(CSA)兩個國際資訊安全組織的能量,兩個資安國際組織都是非營利性的國際資訊安全組織,但兩者的定位與發展並不相同,目前則因為同時負責這兩個國際資安組織在台灣的運作與推動,而有這樣的機緣可以讓兩個國際組織在台灣激出火花,也建立兩個組織共同合作的契機。

The Honeynet Project是一個極技術導向的資訊安全組織,成員大多由各國的資訊安全專家或研究人員所組成,大家各自為所服務的學校、公司、單位、組織工作,在工作之餘投入心力於資訊安全技術,例如:誘捕網路或誘捕系統的研究(或稱蜜網、蜜罐),以發掘網路上的資訊安全問題;而CSA則是主要由獨立資安研究人員、雲端相關資訊安全設備廠商以及各國的正式分會所組成,以發展雲端服務中相關資訊安全技術為主,並且透過產、官、學、研的力量,共同規劃、提昇與改善雲端服務的安全性,去年第一次辦理[IS]2時,與幾位資訊安全同好正在討論台灣的資訊安全問題,不論在技術上、經濟規模上,都與國際的趨勢有些距離,因此希望透過國際資源的導入以及在國內提供國際的脈動與發展趨勢,提供共同省思如何在台灣的資訊安全領域注入需要的「創新」能量,換個思維看待資訊安全這個問題。

上半年的會議,以The Honeynet Project的技術會議為主,因此今年特別邀請了三位來自國外的講者,分別是Mark Schloesser、Mahmud Ab Rahman以及Claudio Guarnieri,分別以Next Generation Honeynet Technology、Reverse engineering Encryption Routine以及Koobface: the social monster為主題和與會人員分享最新的資訊安全技術,以及資訊安全廠商分享了目前最新的偵測與防禦技術,此次的會議除了第一天以研討會的方式辦理之外,第二天開辦了四場Hands-on的Workshop,直接由國內外的專業講師,其中有三場是外籍的講師,也是第一次直接邀請The Honeynet Project開發相關工具的研究人員,介紹如何進行誘捕網路的規劃與部署、PDF文件的分析、惡意程式誘捕系統以及行為分析平台,一天下來許多參加課程的學員都在講師的引導下收獲良多。

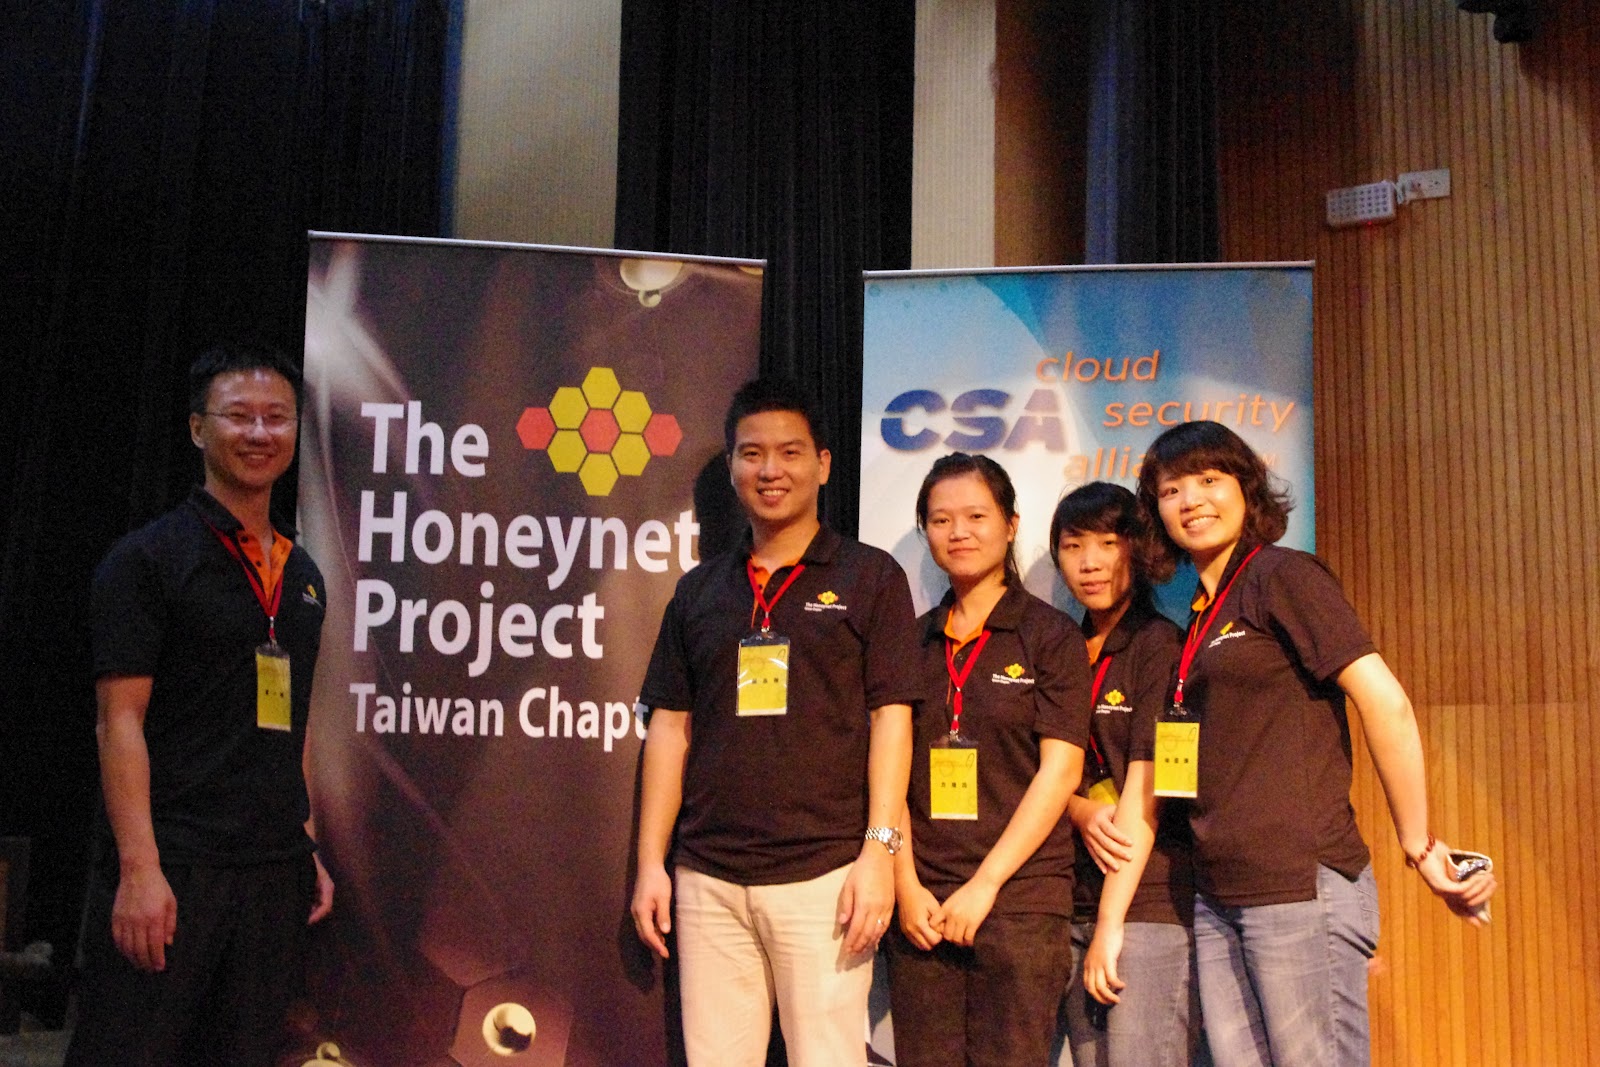
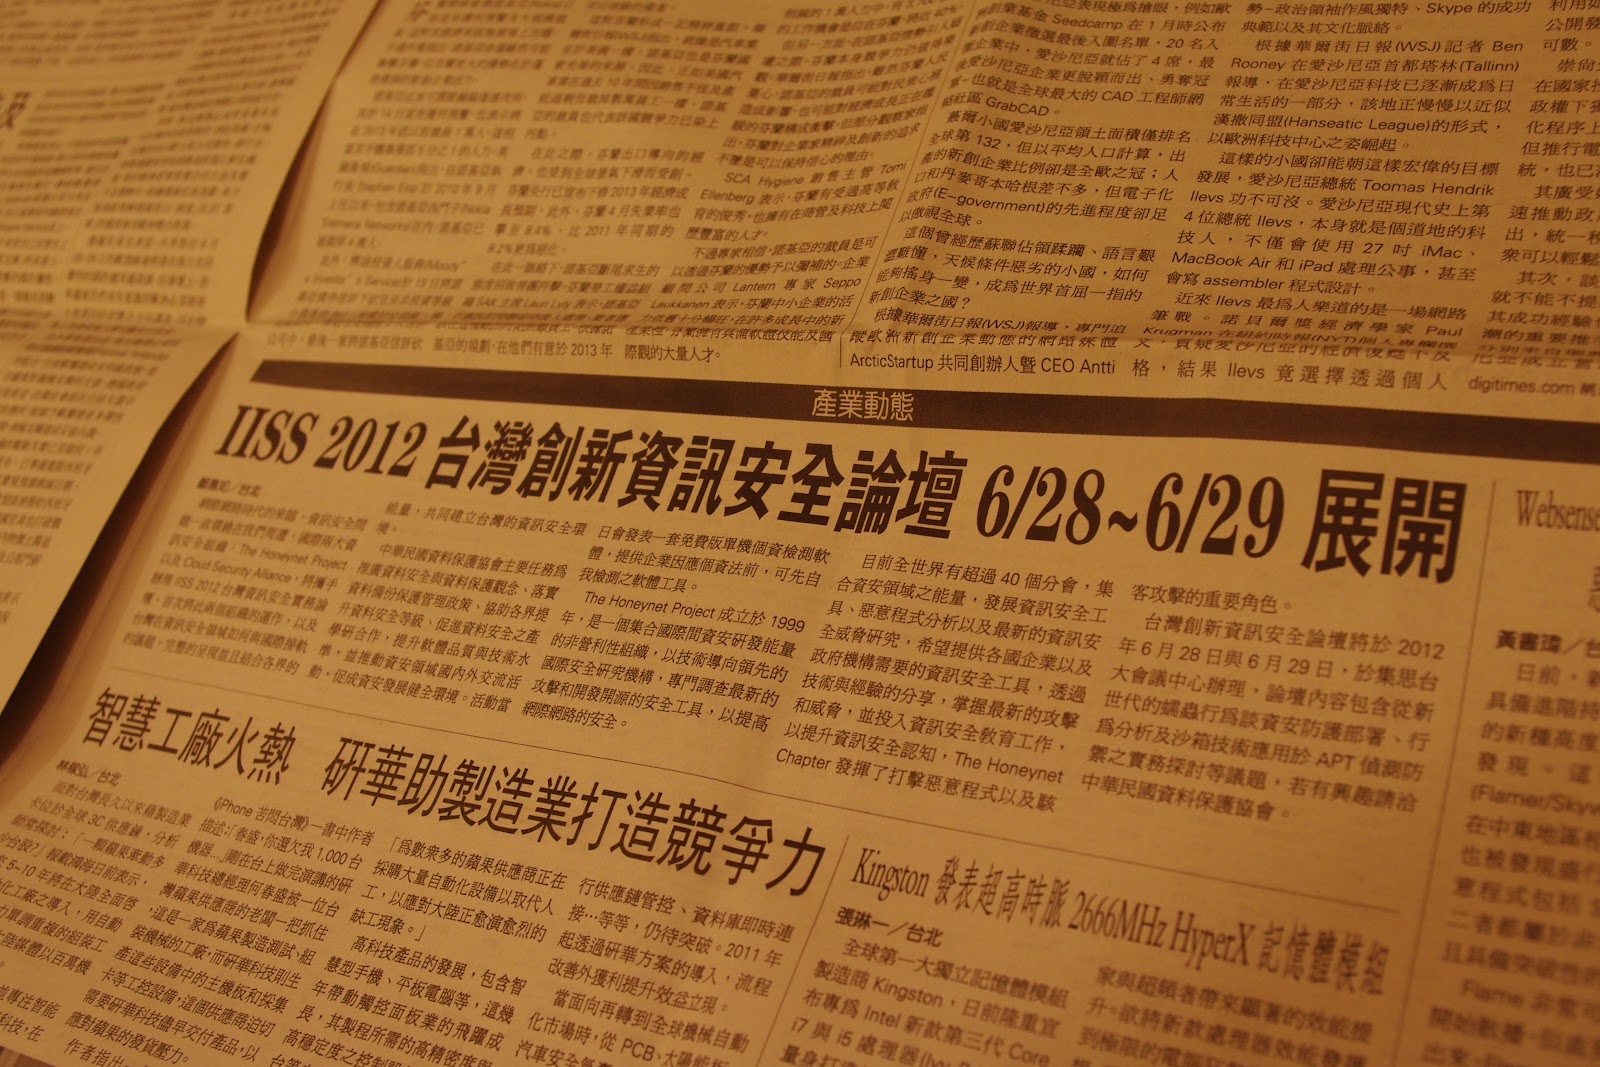
今年的[IS]2 Workshop 2012由The Honeynet Project Taiwan Chapter以及Cloud Security Alliance Taiwan Chapter共同主辦,中華民國資料保護協會承辦,承辦單位延續去年的活動經驗,今年做了一些不一樣的改變,例如:與媒體的合作讓活動更容易曝光等,都有助於會議的宣傳與推動。

今年是第二次辦理The Honeynet Project Taiwan Chapter的活動,線上報名人數已超過120人,當天與會的資安同好也將近百人,這些都是協會與工作人員、贊助廠商、合作媒體等多方宣傳下的成果,可以預期明年再辦理時,應該可以吸引更多的資安同好參加,不過對於負責會議承辦工作的資料保護協會人員而言需要給予最大的鼓勵與讚許。


談OWASP十大雲端服務的資安風險

Published by Yi-Lang Tsai under , on 7/03/2012 07:48:00 上午
一、簡介
雲端服務是目前最熱門的話題,許多的網站應用服務,都環繞在雲端的架構上,以提供使用者隨手可得的服務,而大多數的雲端服務,都是直接透過瀏覽器開發網站來取得,因此對於網站本身的應用程式安全,或是開發人員所撰寫的程式內容,是否有潛存的資訊安全風險,也成為確保服務品質以及使用者資料安全的重要依據。OWASP每年在全球各地舉辦的AppSec Conference(應用程式安全研討會),都吸引了許多的程式開發人員參與,每年都會有相關的重要的資訊安全發展趨勢,在會議上被揭露或發表,對於程式開發人員而言,掌握這些發展的趨勢,將有助於在開發過程中,能夠注意到所開發的程式本身在資訊安全上的要求。

應用程式在雲端服務的架構中,在屬性上較偏SaaS(Software as a Service)模型,OWASP(The Open Web Application Security Project)是網路應用程式安全的研究計畫,每年都發佈前十大的網站應用程式弱點,以提醒網站程式的開發人員,在開發網站的應用程式時,能夠避免這些經常遭到駭客攻擊的弱點,以提供高網站本身的安全,避免遭到入侵成功以及重要的資料遭到竊取,因此OWASP所發佈的訊息以及相關的研究成果,可稱得上是網路應用程式開發人員最重要的參考指南。

(圖)OWASP官方網站(www.owasp.org)

二、雲端安全十大風險評估的由來
雲端計算以及SaaS十大雲端安全風險評估,主要由網際網路上經常發生的資訊安全事件、資訊安全專家以及雲端服務的供應商來取得,目前許多常見的網路應用服務,例如:電子郵件、網站等,都能夠找到許多的雲端服務供應商,對於使用者而言,對於這些服務就不再需要自行架設伺服器,以及自行建置與管理相關的應用程式了,依據Gartner所發佈的統計分析數據,預估在2012年已採用雲端服務的企業,其中20%的企業將不再自己擁有資訊資產,因此如果針對轉移到雲端服務時,所需要考慮的安全議題進行分析,也成為相當重要的課題。

OWASP Cloud-10 Project,計畫的目標是透過資訊安全專家、雲端服務供應商進行較客觀的評估,包括雲端軟體的安全風險以及所需要花費的成本效益,在研究的過程中,希望針對SaaS服務的供應商進行分析,對於這些提供雲端軟體服務的供應商,進行風險的評估,取得較客觀的數據,而已經採用或是即將採用雲端服務的企業或使用者,則可以瞭解在使用雲端的軟體服務時,將會面臨那些的風險,也可以藉此提供進行因應措施,避免風險一旦發生時,能夠降低遭受到的損失。

三. OWASP十大雲端服務的安全風險
目前所評估出來的十大雲端服務安全風險如下,不過OWASP仍在進行最後的驗證與確認,不過預期將來發佈的最後版本,仍然會以此十大安全風險為主。

  • R1 – 權責與資料所有權(Accountability and Data Ownership)

傳統的資料中心對於本身所建置的資訊基礎設備,擁有最高的管理權,並且能夠確定資料在這些設備上的儲存位置,或是採用本身所設備的管理機制,以確定這些資料能夠受到妥善的保護,但是雲端服務的環境中,當企業或是使用者將本身所擁有的資料送到雲端服務的供應商之後,對於資料的控制權將會下降,而必須依賴雲端服務的供應商,對於這些資料進行儲存、備份、存取限制等相關的管理措施,這影響了原本對於資料保護的責任以及資料的所有權。


  • R2 – 使用者身份識別的整合(User Identity Federation)

以企業的營運而言,對於平台使用者的身份進行識別是相當重要的,透過身份識別可以依據使用者本身的職務或是工作上的需求,提供其所對應的使用權限,藉此進行資訊存取上的控制,而雲端服務的環境中,必須面對使用者在雲端服務中的身份識別問題,以及對於使用者跨越多個不同的雲端服務之間的身份識別問題,因此用戶是否採行聯合的身份識別機制,例如:Security Assertion Markup Language (SAML),進行不同服務供應商之間的統一識別方式,就是需要評估與考量的。


  • R3 – 法規上的適用性(Regulatory Compliance)

雲端服務的供應商可能來自世界上的任何一個角落,因此對於各個國家的法律問題,許多情況下並不是一致上的,因此對於採用雲端服務之前,必須對於服務供應商所在的國家,以及其適用的法規進行評估,以避免爭議發生時,無法得到法律上的保障,例如:歐盟對於資料的保護有相當嚴謹的法規要求,因此在美國的雲端服務業界,對於資料的儲存與處理的方式,也許就無法得到歐盟的認可。這些法律上的爭議需要在選擇雲端服務之前就能夠事先的研究與評估。


  • R4 – 業務持續運作與彈性(Business Continuity and Resiliency)

業務能夠持續的營運對於企業而言是相當重要的,以往當災難發生時,因為這些資訊系統或是相關的基礎設施,因為在自家的管理範圍內,企業能夠很快的進行這些資源的調配,以修復受到影響的服務,而雲端服務的環境中,當企業不再擁有這些基礎設施之後,則必須完全依賴雲端服務供應商能夠提供的環境,缺少了管理上的自主與彈性。


  • R5 – 使用者的隱私與資料的再利用(User Privacy and Secondary Usage of Data)

當使用者開始在社群網路上活動時,所填寫與發佈的資訊,以目前這些社群網路所提供的運用方式,大多還在模糊地帶,在這些服務的平台中,並沒有詳實的說明服務供應商將如何使用這些原本屬於使用者擁有的資訊,對於使用者的隱私將容易造成影響,而服務供應商的業界,也許會因為某些商業營運上的考慮而對於這些資料再次的運用,例如:販賣給廣告業界或是提供內部不同部門間的業務需求,這些對於原本擁有這些資訊的使用者而言,將會造成隱私權上的侵犯,但是在現行的服務條約中,大多有利於服務供應商,對於使用者是較不具保障的。


  • R6 – 服務與資料的整合(Service and Data Integration)

企業與雲端服務的使用者必須能夠確保所擁有的資料在雲端服務上的安全性,因此對於所提供服務與所儲存的資料如何進行整合,以確保在運用以及傳輸的過程中,不會因此對於服務與資料本身造成危害,也是需要納入風險評估的範圍。


  • R7 – 多重租賃與實體安全(Multi Tenancy and Physical Security)

在雲端服務上使用者,大多共享資源和服務,例如:CPU、RAM以及儲存的設施,因此在實體上的隔離較無法受到企業與使用者的掌握,而必須依賴對於邏輯隔離和其他控管的機制,以確定使用者不論是有意或無意,都不能干擾其他用戶的安全,涵蓋了機密性、完整性以及可用性上的考量。


  • R8 – 事件分析與鑑識的支援(Incidence Analysis and Forensic Support)

當資訊安全事件發生時,對於雲端服務供應商的應用程式,以及雲端服務的方式,在系統日誌的取得上是相當困難的,而且這些服務供應商,又可能分別將這些資料放置在不同的主機或是資料中心,而這些又可能受限於各個國家在法律規定上的不同,因此屬於這些用戶的日誌資料,可能同時存在相同的儲存媒體上,如何提供做為事件調查所需要的資料,這也是進行數位鑑識時,能夠取得服務供應商的支援多寡,而影響到原本對於資訊安全事件的掌握程度。


  • R9 – 基礎設施的安全(Infrastructure Security)

基礎設施的安全包括了設施本身以及正確的組態設定,因此雲端服務的環境中,使用者對於基礎設施安全上的掌握是最為薄弱的,這對於預計採用雲端服務的企業或是使用者而言,必須先針對這個環境上的改變進行風險的評估。


  • R10 – 非生產環境的揭露(Non Production Environment Exposure)

在企業內的資訊部門,大多會為企業設計相關的開發流程,以確定開發出來的軟體能夠符合企業的要求,而這部份的開發流程或對於資料的處理方式,並不會揭露出來,也許會被視為企業的商業營運秘密,而雲端服務的環境中,對於處理的流程在某些情況下,必須被揭露而用來取信於使用者,整個發展的環境可能會有來自外部的攻擊或是對於資訊取得的探測,這些對於雲端服務的安全性而言,是需要被納入風險評估的。

四、結語
雲端安全是推動雲端服務重要的影響因素,許多評估是否將資訊系統或是網路應用服務轉移到雲端平台的企業或是使用者,都會將安全的議題列入最重要的考量因素之一,因此雲端服務供應商如何建立使用者的信心,就成為相當重要的課程,雲端服務必須提供安全的保障,除了在基礎架構的設計上需要將安全的議題納入考量之外,對於機敏資料的處理機制,亦必須採用更為透明的處理流程,才能取信於使用者,OWASP針對雲端服務提供了十大安全風險必須考量素因,除了可做為雲端服務供應商在規劃上的重要參考之外,也可以提供打算使用雲端服務的企業或使用者,可以從安全的角度來選擇適合的雲端服務業者,為相當重要的參考資訊,以選擇一個具有安全基礎設計的雲端服務供應商。

本文同步發佈於TWNIC/CC電子報 http://newsletter.certcc.org.tw/epaper/201206/tech2_1.html

101年初夏澎湖之旅

Published by Yi-Lang Tsai under , on 6/13/2012 07:45:00 上午
這是第二次來澎湖了,離上次到訪已接近兩年的時間,剛好在花火節的最後一天抵達,因為飛機誤點了二個小時,抵達時直接請計程車司機載我們到花火節的活動地點,也剛剛好趕上,一切都是這麼的「剛好」;兩次來澎湖都是為了參加會議,雖然來匆匆去匆匆 ,還是要利用時間有限的會議空檔,這次安排走訪馬公市區主要的幾個景點。來到澎湖,一定不能錯開海上活動或是到本島以外的幾個島嶼走走,不過到離島的話,看了一下航班,至少要安排兩天,一天遊北海,一天遊南海,這樣才有足夠的時間,在這也建議下回來澎湖的朋友,可以先取得離島的航班,會較容易安排自己的行程,而且因為機票實在有限,熱門的住宿也很快就會被訂完,最好能夠早點訂票、訂房。
在花火節的現場,也可能是最後一天的關係,幾乎可用人山人海來形容。
河豚可愛的模樣常常看到,不過也一直滿好奇的,就是牠怎麼從原來的樣子,變成全身充氣,把身上的刺都張開的模樣,這次參加海釣的活動,船家就當場示範了一下,搖了幾下,果然河豚生氣了。
生氣後的河豚,感覺滿有威脅,如果我是魚的話,可能看到牠變成這樣,也就敬而遠之了,免得被刺到,就得不償失了。
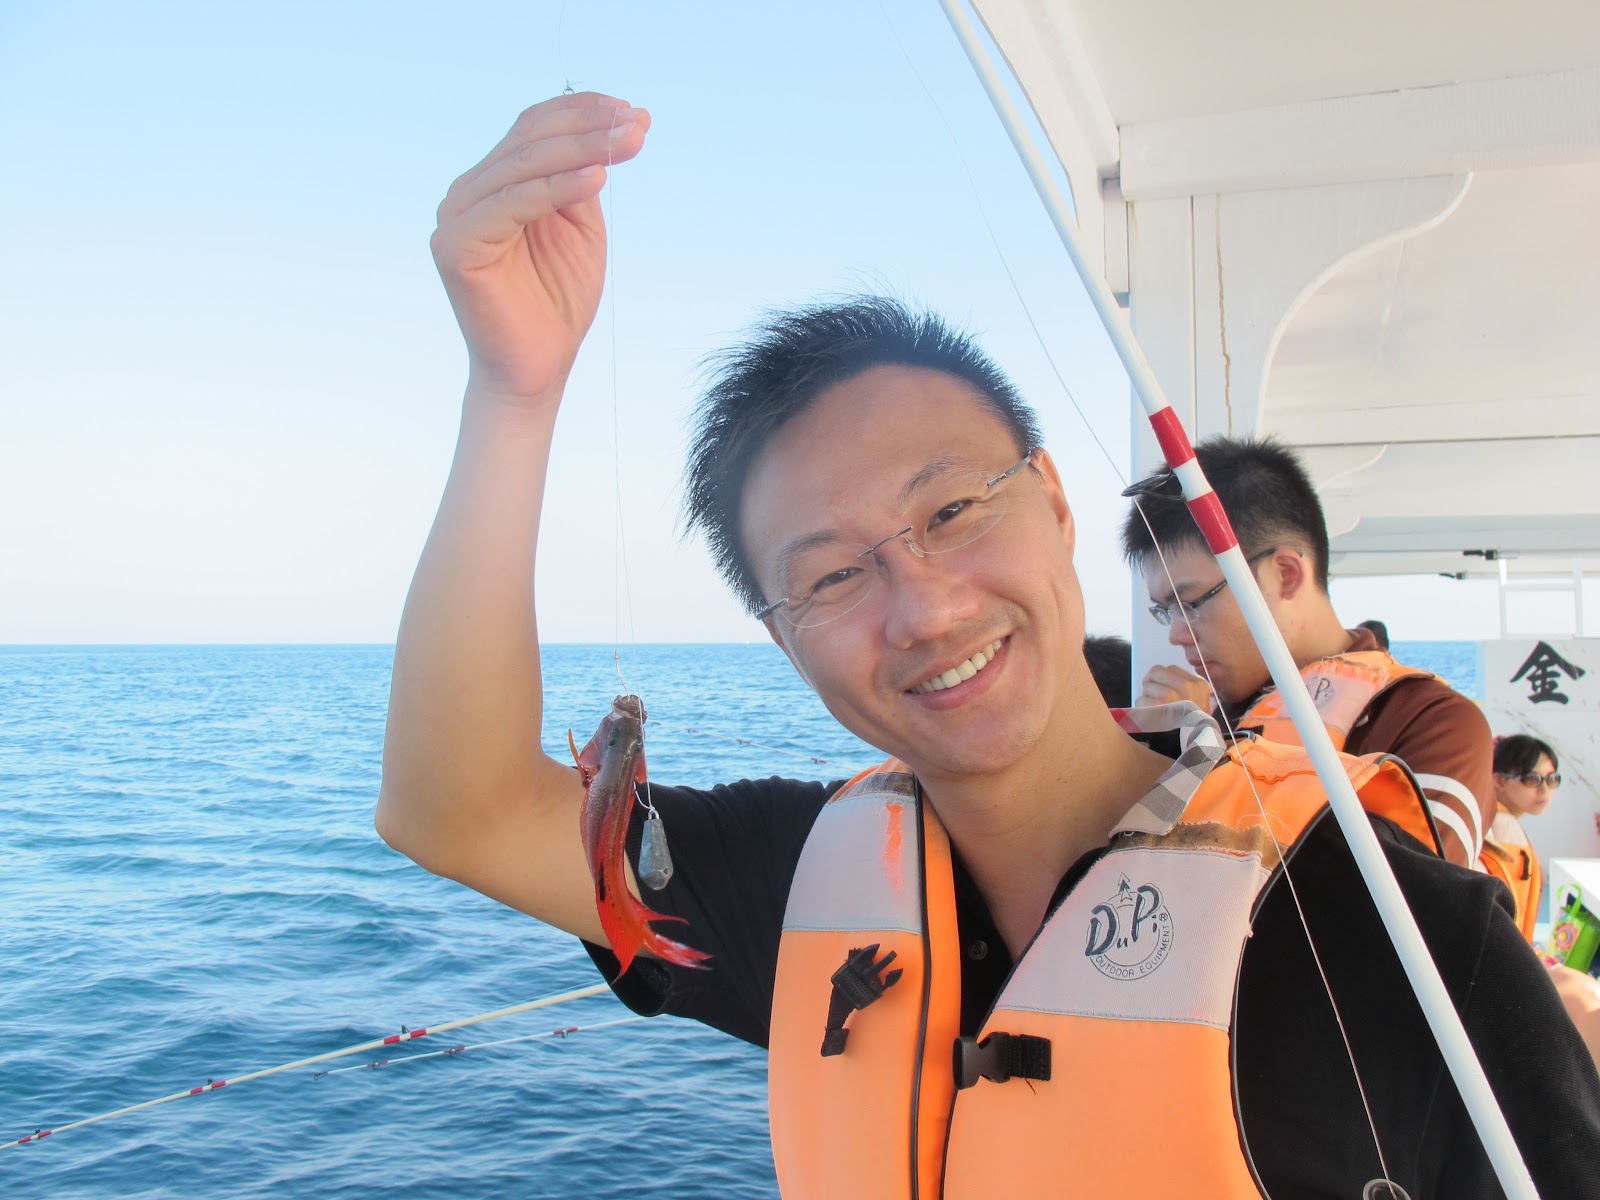
這次帶著小朋友,只能選擇較輕鬆的行程,到海上釣釣魚,雖然釣魚對我來說不是件難事,不過在海上釣魚的經驗倒是屈指可數,這次的行程天氣相當的好,出發的時候,心裏就在想應該有機會釣到魚,果不其然,同行的遊客陸續有收獲,有的還接連一直上勾。
天氣好、氣氛佳,幾乎同船的人都有斬獲,三不五時就聽到有人釣到魚的歡呼聲,可能因為魚群的關係吧,怎麼都是同一種魚呢?
小朋友就像我們的小幫手,拿魚餌、拍照、抓魚等等,每次我們把魚釣上來時,最開心的就是他了。
海上牧場是許多人到澎湖都會體驗的活動,當然這次也不例外,澎湖的「蚵仔」又新鮮又大顆,稍微火烤一下,就可以品嘗海鮮的美味,負責烤「蚵仔」也是小朋友的主要工作,大人在旁邊倒是樂得輕鬆。

許多海上牧場都會準備許多「獵物」讓人試試身手,不過如果真的釣上來,想帶回家可不是免費的喔,但是在價位上個人倒是覺得還可以接受。


這次來到澎湖,跟上次來的時候很不一樣,至少天氣好很多,上回到訪澎湖時,有時候還是下雨的天氣,想當時小朋友也還很小,能玩的就滿有限的,不過到海灘玩沙的印象,到是深深的留在他的印象中,三不五時就跟我們說要再到澎湖,下回還要再來。